
INDEX
「2件の深刻な脆弱性が修正されました。すべてのPHPユーザーに対して、直ちにアップデートを行うことが強く推奨されます」
プログラミング言語「PHP」の開発チームは10月21日夜(日本時間)、PHPに見つかった脆弱性に対応するため、「パッチ」とよばれる緊急の修正プログラムをリリースした。
この2件の脆弱性は、悪用されるとサーバー上で不正なプログラムを実行され、顧客情報の窃取などにつながるおそれがある。脆弱性のレベルを0~10の数値で表す国際的な評価指標「CVSS」では、9.2の「Critical(緊急)」と分類されている。そのため21日早朝にパッチのリリースが事前告知され、準備が呼びかけられていた。
日本国内でも、高市早苗総理大臣が同日22時前にX上で「皆様に、今夜に対応して頂きたい大至急のお願いです」と速やかなパッチ適用を呼びかけるなど、多くの事業者や個人が対応に追われる事態となった。
地銀の約9割が「一部機能停止」
PHPとは、ウェブサイトのサーバー側でデータ処理やコンテンツの生成を担うプログラミング言語。1995年の登場以来、企業のホームページなどで広く利用されてきた。ウェブの利用状況を調査するW3Techsによると、サーバー側の使用言語を特定できる世界のウェブサイトのうち7割弱で使用されている。
パッチが公開されると、ハッカーもその脆弱性を認識して修正内容を分析し、攻撃コードの作成に利用するおそれがあるため、各社は速やかにパッチの適用作業を完了させる必要がある。そのため多くの企業が作業完了までウェブサイトを一時停止したり、接続を遮断したりするなどして対応にあたった。
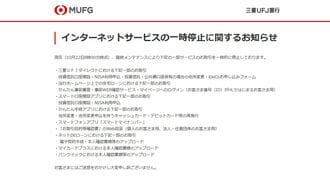
金融インフラを担う銀行業界もその例外ではなかった。国内最大手の三菱UFJ銀行はパッチ公表翌日の22日朝にサービスの一部を一時停止していると発表。投資信託口座の開設や本人確認書類のアップロードなどを停止した。
この記事は有料会員限定です
残り 2014文字