
INDEX
・不正アクセスが急増している背景にあるのは生成AIの進化
・政府は素早く対応策を進めているが、政府任せにはできない
・企業も個人も「実践的な対策」をすぐに講じる必要がある
日本国内の企業や組織を標的とした不正アクセスが急増している。
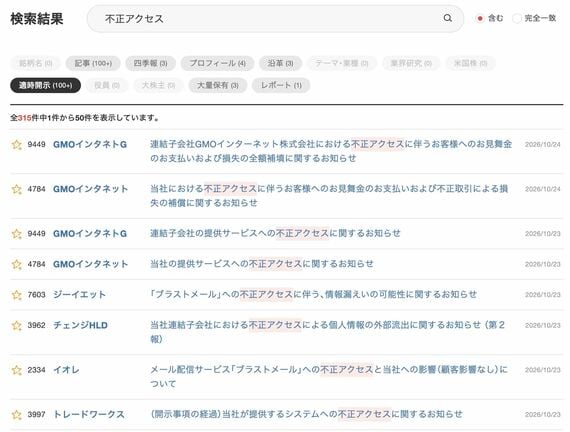
上場企業の適時開示のタイトルに「不正アクセス」というキーワードが入っているリリースを抽出すると、8月は6件、9月は8件だったものが、10月は24日までで63件にのぼる。上場企業だけでもこれだけの被害が表面化しており、日本のサイバー空間全体が脅威に晒される「非常事態」ともいえる状況だ。
深刻なタイムズカーとGMOインターネットの事例
不正アクセスによって問題となっているのは個人情報の漏洩だ。被害の深刻度は様々で、氏名などの基本情報のみであれば実害は比較的小さいが、極めて危険なケースも相次いでいる。その代表がタイムズカーとGMOインターネットの事例である。
パーク24が展開するタイムズカーは、全国で400万人を超える会員を抱えるカーシェアリングの代表格であり、現代の都市交通を支えるリアルなインフラだ。そのタイムズカーにおいて、会員向けページに対する大規模な不正アクセスが発生した。
流出した運転免許証の画像データは、氏名や住所、生年月日、顔写真に加え、免許証番号まで含まれる。これが悪用されれば、オンライン本人確認(eKYC)をすり抜けた不正な銀行口座の開設やクレジットカードの発行、携帯電話の不正契約など、深刻ななりすまし犯罪につながる二次被害のリスクが極めて高いものだ。
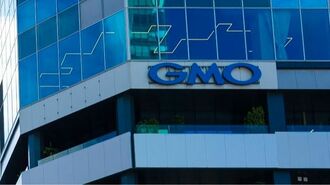
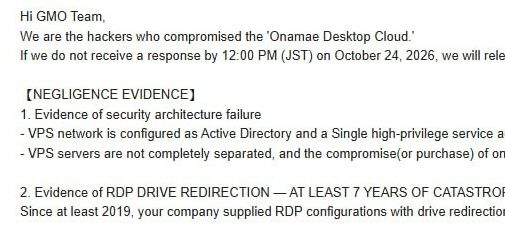
もう一つの重大な事案が、GMOインターネットが手掛ける外国為替証拠金取引(FX)を自動取引するためのサーバーサービス「お名前.com デスクトップクラウド」で発生した不正アクセスだ。ハッカー集団は「27日正午(日本時間)までに、我々が要求する100万ドル($1M)を支払えば、顧客に対するランサムウェア攻撃や、その他の情報公開は行わない」との脅しを行っている。一部の利用者のアカウントでは、身に覚えのない売買が行われる被害も発生しており、企業にも利用者にも大きな実害が出ている。
サイバーセキュリティ問題に詳しい一般社団法人ソフトウェア協会の板東直樹フェローは、現場で起きている異変をこう語る。
「過去の不正アクセスは、特定の組織を執拗に狙う標的型攻撃を除けば、VPNの脆弱性や弱いパスワードを狙う総当たり攻撃か、Webサイトへの悪意ある命令を注入するインジェクション攻撃が中心だった。しかし9月下旬以降の波は、WebサイトのAPI全般に対する攻撃に変化している。攻撃の量、探索のスピード、そして対象の網羅性が桁違い。明らかに背後で攻撃のメカニズムそのものが変化している」
この記事は会員限定です
残り 3449文字