

INDEX
2026年の夏から秋にかけ、国内では不正アクセス被害の公表が例年にない勢いで続いている。8月からは連日のように新たな被害が明らかになり、10月6日には官房長官が記者会見で「たいへん深刻に受け止めている」と述べる事態に至った。
被害を受けた側の顔ぶれも、これまでとは様子が違った。約1464万件の顧客情報が流出した旅行予約サイトや、運転免許証の画像まで漏れたカーシェアのような、大量の個人情報・会員情報を抱えるサービスばかりではない。図書室の蔵書検索や観光列車の座席管理のシステムまで被害に遭っている。盗める情報の量や値打ちを考えれば、攻撃者がわざわざ手間をかけて狙うとは思えなかった相手だ。被害が相次ぐ中、早い段階から攻撃の裏にAIの関与を疑う専門家は少なくなかった。筆者も、この異質さにAIの影を感じた1人だ。
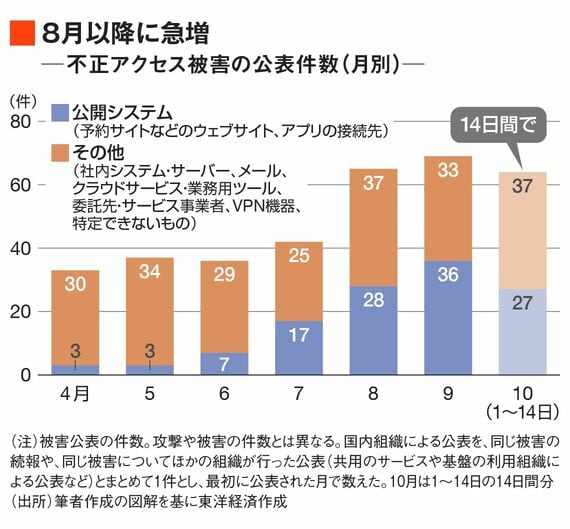
件数の伸びも急だ。調べた範囲では、国内で公表された被害は8月と9月にいずれも60件を超え、4~7月の月平均の2倍近くになった。10月は前半だけで9月に迫る。委託先や共用サービスの事業者1社の被害を、利用する多くの組織がそれぞれ公表した場合も「1件」とカウントしており、公表した組織ごとに数えればさらに多い。
ただ、公表数の増加分は、攻撃数の増加分とイコールではない。攻撃そのものも増えているとみられるが、他社の公表や国の注意喚起をきっかけに自社を点検し、以前の侵入に気づく組織も出てきた。注目が集まり、これまでなら表に出なかった小規模な被害まで公表されるようになった面もあるだろう。
公表された被害を1件ずつひもとくと、経路がわかった事案の多くで悪用されていたのは、誰も知らなかった弱点ではなく、何年も前から知られていた種類の弱点だった。筆者は、ありふれた弱点が今になって次々と狙われる背景の1つに、攻撃にかかる「手間」の変化があるとみている。
突かれたのは以前から知られていた種類の不備だが、入り口はさまざま
4~7月と比べて8~9月に月平均で増えた分の約8割は、ウェブサイトや、スマートフォンのアプリが裏でデータをやり取りするサーバー(アプリの接続先)のように、インターネットに公開されているシステム(公開システム)の被害である。公開システムの被害の公表に限れば、6月から増え始めている。突かれたのは、番号を書き換えるだけで他人のデータを返してしまう権限の確認漏れや、修正プログラムの適用の遅れといった不備だ。
公開システムのほかにも、社内向けのデータ分析ツールが外から使えるままになっていた例がある。このツールで悪用が報告された脆弱性は公表されたばかりだった。ただ、その中身は、ログインしなくても外からデータベースへの命令を紛れ込ませ、中のデータを引き出せるという、昔から知られた種類の不備だ。
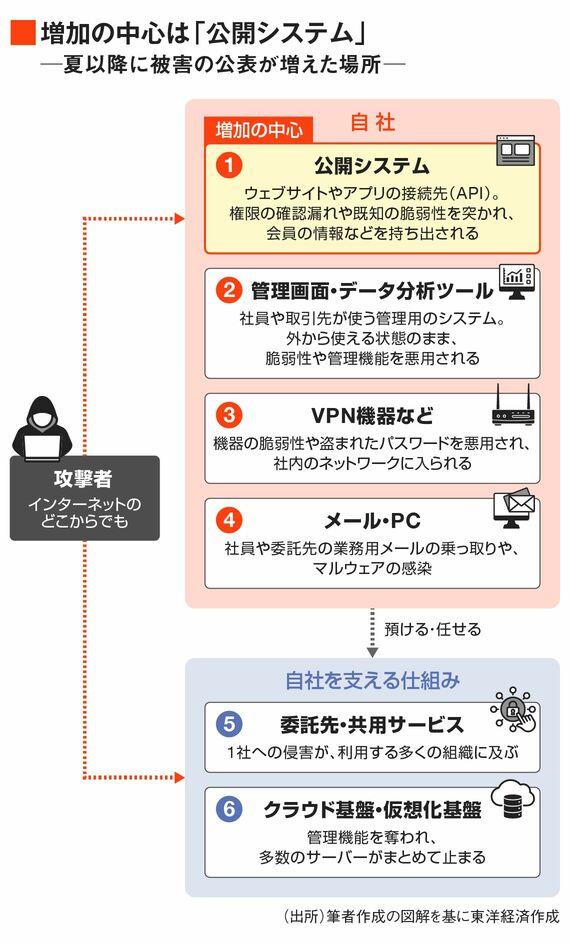
一方、入口はそろっていない。過去に公表が相次いだときは、同じソフトの欠陥や同じ委託先の被害のように、1つの共通点で説明できることが多かった。今回もそうした被害はあるが、それに加えて、入口の異なる被害がいくつも重なっている。決まった穴を一斉に狙ったというより、1件ずつ相手に合わせて入口を見つけたような広がり方だ。相手ごとに入口を探すのは手間がかかり、人手ではこれだけの数をこなしにくい。
AIの関与に言及することには、慎重な声も上がっていた。10月上旬の時点では、一連の被害にAIが使われたと言い切れる材料が出ていなかったからだ。AIのせいにすれば、塞ぐべき基本的な穴から目がそれるという指摘もあった。
この記事は有料会員限定です
残り 5386文字