1/2 PAGES
今夏以降、企業や組織によるサイバー攻撃の被害公表が相次いでいる。AIを悪用した攻撃の増加が原因だとの見方もある。だが、インターネット接続大手・インターネットイニシアティブ(IIJ)の谷脇康彦社長は、攻撃そのものが夏以降に急増したとは言い切れないと指摘する。かつて内閣サイバーセキュリティセンター(NISC)副センター長を務め、昨年4月のIIJ社長就任直後には自社の不正アクセス被害に直面した谷脇氏に、被害公表急増の背景にある3つの要因と、企業が取るべき対策を聞いた。
――不正アクセスの被害公表件数が夏以降に急増しています。
足元で被害の公表件数が急増しているのは事実だが、攻撃そのものが夏以降に急激に増えたのかというと、そうは言い切れないと思う。
警察庁の調査によると、同庁のセンサーが検知した不審なアクセスは、2026年上半期に1日・1IPアドレス当たり1万3687件と、前年同期比で約51%増加していた。脆弱性の探索など、攻撃につながる動きは夏以前から活発になっていたことがうかがえる。
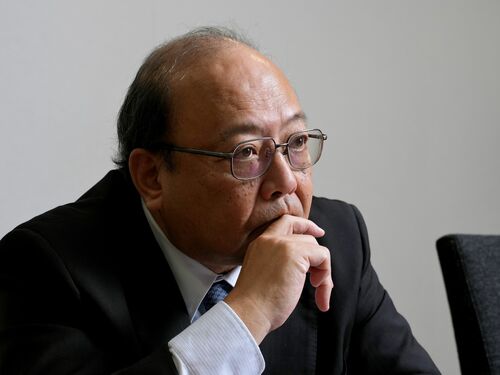
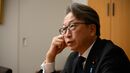
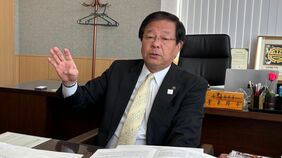
谷脇康彦(たにわき・やすひこ)/インターネットイニシアティブ(IIJ)代表取締役社長執行役員。1984年郵政省(現総務省)入省。内閣官房内閣サイバーセキュリティセンター(NISC、現・国家サイバー統括室)副センター長、総務省総合通信基盤局長、総務審議官などを歴任し、情報通信政策やサイバーセキュリティー政策に携わる。2025年4月より現職(撮影:梅谷秀司)
公表件数が急増している背景にはいくつかの要因があると思う。1つ目は、1件の攻撃が多数の企業の被害公表につながっていることだ。
この記事は有料会員限定です
残り 2505文字