1/2 PAGES
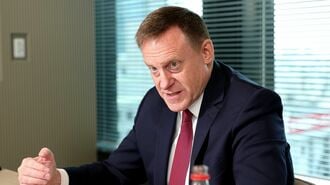
アメリカ国家安全保障局(NSA)局長とサイバー軍司令官を兼任したマイケル・ロジャース氏は、日本のサイバー防衛の現状に対して強い焦燥感を隠さない。日本は法制度の整備や能動的サイバー防御を導入した一方、現場のサイバーハイジーン(基本的衛生管理)は想定以上に劣悪で、政府は枠組みをつくっただけで満足しているという。戦略コンサルティング会社であるブランズウィック・グループのシニア・アドバイザーとして、官民にアドバイスする同氏に直言してもらった。
日本の専門人材不足に驚きを禁じえない
――サイバー攻撃の急増を、AIのせいだけにしてはいけないと指摘しています。
なぜサイバー攻撃の侵入が増えているのか? 成功した侵入の数が増えているのはなぜか? それはネットワーク内にもともと存在していたにもかかわらず、管理者自身が認識すらしていなかった既存の脆弱性を、AIが驚異的なスピードで特定・発掘しているからだ。攻撃者はこのAIの探索能力を悪用し、未把握の弱点を極めて効率的に突き崩して侵入してきている。
脆弱性を放置してきた組織や企業の責任は極めて重い。とくに日本においては、彼らが自覚している以上に、基本的なサイバーハイジーン(基本的衛生管理)が不十分だ。ネットワーク所有者が把握していない脆弱性が野放しになっているため、他国と比較しても侵入が成功する割合が格段に高くなっている。正直なところ、高度な技術国であるはずの日本の民間セクターにおいて、深いサイバーセキュリティーの専門知識を持つ人材がこれほど不足していることには、驚きを禁じえない。
集中攻撃をかける絶好のチャンス
この記事は有料会員限定です
残り 2193文字