1/2 PAGES
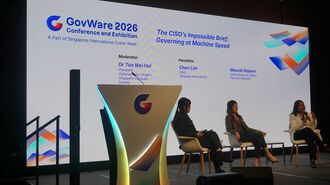
10月12〜15日にシンガポールで開かれている「シンガポール国際サイバーウィーク(SICW)2026」。今年で11回目を迎える本イベントでは、各国政府の閣僚や最先端AI企業をはじめとする民間企業の幹部が参加し、国境を越えるサイバー空間の脅威について議論が交わされている。
AIの進化により、サイバーセキュリティーはもはや人間の手作業では追いつかなくなっている。AI対AIの時代に企業はどう対処すべきか。世界150カ国以上で7.5万社を超える顧客のデジタル防御を担う、パロアルトネットワークスの最高情報責任者(CIO)、ミーラ・ラジャベル氏に聞いた。
攻撃者はAIモデルを改変し、強力な兵器にする
――ここ数週間でサイバー攻撃が急増しています。中国製をはじめとする高性能なオープンウェイトモデルのAIが一般に使えるようになり、攻撃者側が高度なAI攻撃機能を容易に入手・利用できるようになったためだと言われています。
AIモデルの推論と計画能力の向上により、人間が思いつかない複数の軽微な脆弱性を組み合わせた独自の攻撃が生まれている。さらにAIは人間と異なり、100カ所の攻撃パスがあれば100カ所同時に並列でコードを生成し、即時攻撃を実行できる。その結果、世界的に鉄道システムや水道施設などの重要インフラ、あるいは大企業のAIエージェントが標的とされ、AIが関与する大規模サイバーインシデントが足元で急増している。
攻撃増加の背景について、中国製モデルを主因として決めつけるべきではないだろう。オープンソースやオープンウェイトのAIモデルは中国製に限らず、アメリカをはじめ世界中で広く開発・公開されている。特定の国へ依存や責任を帰属させるのではなく、モデル構造そのもののリスクとして捉えることが必要だ。
【用語解説】オープンウェイト
AIモデルの「重み(ウェイト:学習済みのパラメータ)」が一般に公開されているモデルのこと。誰でもダウンロードして自社のサーバーやローカル環境で改変・再学習できるのが特徴。開発の自由度が高い反面、攻撃者が安全制限を解除してサイバー攻撃ツールとして悪用しやすいリスクを抱えている。
AIモデルの「重み(ウェイト:学習済みのパラメータ)」が一般に公開されているモデルのこと。誰でもダウンロードして自社のサーバーやローカル環境で改変・再学習できるのが特徴。開発の自由度が高い反面、攻撃者が安全制限を解除してサイバー攻撃ツールとして悪用しやすいリスクを抱えている。
真の問題は特定の開発国ではなく、モデルの中身が公開され、それを誰でも入手し改変できる環境が存在する点にある。国家主体やサイバー犯罪グループの攻撃者はこれらのモデルを手に入れて、制限なく再学習かつカスタマイズし、極めて強力なサイバー攻撃ツールとして悪用・兵器化できるようになった。
AIに対抗するにはAIで防御する
この記事は有料会員限定です
残り 2486文字