


1/6 PAGES
2/6 PAGES
3/6 PAGES
4/6 PAGES
特に大変だったのは、各地での対応をそろえることです。アメリカとヨーロッパで対応が違えば、攻撃者に見くびられる可能性もあります。世界のほかの拠点にも同じような事例がないかを調べながら、同じ対応ができるようにしていきました。
「やってね」で丸投げしても動いてくれない
――対策を現場に実行してもらうために、国連では何を大切にしていたのでしょうか。
国連で徹底して教えられたのが、「人間に変化をたたきつけるな」ということです。新しい仕組みを入れる時には、人や組織がその変化に対応できるようにするチェンジマネジメントが欠かせないと、繰り返し教えられました。
「自分は料理人だと思え」とも言われました。お客様がお腹をすかせて来たなら、その空腹が解決すべき課題です。大切なのは、目の前の相手にどんな料理を出せば、その課題を解決できるのかまで考えること。ただプロジェクトを実行するだけでは不十分なんです。
だから私もプロジェクトを考える時には、このプロジェクトによって何が変わり、人にどんな負荷がかかるのかを必ず見ます。そのうえで、相手がその変化を受け入れられるように、どんな支援や手順が必要なのかを一緒に考えます。
――例えば、多要素認証を導入する場合は、どのように進めるのですか。
多要素認証にも抵抗はあります。でも、それはセキュリティへの抵抗ではなく、変化への抵抗なんですね。新しいことをやらなければならないという負担が生まれるので、そこを考えなければいけません。
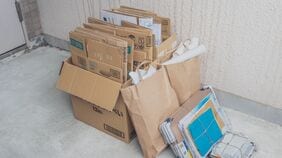
例えば、今まで手で開けていたドアが自動ドアになったとしても、人は自然に使えます。でも、今日からごみを分別してくださいと言われたら、どう分けるのかというプロセスがなければ混乱しますよね。変化によって、必要な支援の量が違うんです。
5/6 PAGES
6/6 PAGES





※ログイン後、コメント入力が可能です。