


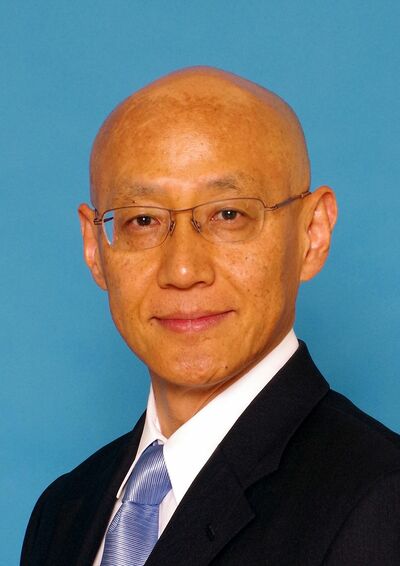
東京2020大会で坂氏は、CISOのほかにセキュリティ部門の副責任者としての役割も担っていた。当初は多くの観客と各国の要人が訪れることを前提に物理面の警備を組み立てていたが、大会は多くの会場が無観客となる。代わって、選手や大会関係者を感染から守りながら輸送し、会場で管理するという別の難しさが生じた。
サイバー面では、競技の模様を通信を介して世界へ届ける以上、そこを止められるわけにはいかない。国内外の企業から集まった混成チームを1つのチームとして動かした経験は、官民混成のデジタル庁でも生きている。
大会の1年延期は、脅威の側にも変化をもたらした。それまで組織委員会が主に警戒していたのは、18年の冬季五輪平昌大会で開会式に合わせて動き出したマルウェア「Olympic Destroyer」のような、国家の関与が疑われる破壊型の攻撃だった。
そこへ、延期期間に広がり始めた標的型ランサムウェアの犯罪者が加わる。業務を止めて金銭を要求する攻撃者まで相手にしなければならなくなった。
「CISOが指揮するセキュリティチームは、セキュリティ面でどのようなポリシーやルールで運用しなければいけないかを設定し、それが実際に行われているかを監査して、ガバナンスを確保します。システムに対してどのような攻撃が行われているか、どのような脆弱性や狙われそうな要素があるかという情報を素早く収集し、さまざまな関係者と共有します。そうした情報の収集、分析、共有を進めるのもCISOの仕事です」
近年は、重要なサービスを見極め、有事に何を優先して守り、どの順番で復旧するかという判断もCISOに求められる。侵入を完全に防ぐことは難しいため、被害を受けた後まで含めて平時から備える必要がある。この点は民間企業のCISOも同じだ。デジタル庁も、NCO(国家サイバー統括室)が定める統一基準に沿って、自らのシステムを整備・運用している。
AI時代にも変わらない、侵入前提の「止めない」強靱性
情報処理推進機構(IPA)が26年1月に公表した「情報セキュリティ10大脅威 2026」では、組織向け脅威の「AIの利用をめぐるサイバーリスク」が初めて選ばれ、3位となった。攻撃者によるAIの悪用だけでなく、組織がAIを利用する際に生じる問題も脅威として扱われている。




※ログイン後、コメント入力が可能です。