


「AIに関して言うと、AIをしっかり利用するためのSecurity for AI、つまりAIのセキュリティ確保があります。もう一方には、AIを活用してセキュリティを守るAI for Securityがあります。AIは脆弱性を発見して直すこともできますが、脆弱性を発見し、それを基に攻撃戦術を立てて攻撃してくることも当然あり得ます」
生成AIは、偽画像や偽情報による信用の低下だけでなく、詐欺やサイバー攻撃にも使われている。AIで生成した音声を使い、実在の人物になりすますボイスフィッシングも起きており、防御側にもAIを使った検知や分析が必要になっている。
AIであれ従来型であれ、業務が止まれば影響は大きい。25年9月29日、アサヒグループホールディングスはランサムウェア攻撃を受け、受注・出荷システムが停止した。電子受発注の再開まで2カ月強を要し、その間は手作業で対応した。医療機関が標的になれば、影響は地域住民の生命にまで及びかねない。
「サイバー脅威に対しては、事業継続と強靱性の確保が求められています。AIを使った攻撃でも、従来型の攻撃でも同じです。重要なのは、攻撃を受けても事業を継続できる強靱さを備えることだと考えています。そのためには、例えばゼロトラストのように、侵入を前提とし、被害を最小限に抑えられるシステムを構築・運用していく必要があります」
坂氏が警戒するのが、重要インフラのネットワークに平時から侵入・潜伏し、有事にシステムを妨害する「プレポジショニング」だ。代表例として、米国政府が中国政府の支援を受けているとみる攻撃グループ「Volt Typhoon」を挙げる。
「Volt Typhoonは平時のうちに相手のシステムへ侵入・潜伏し、有事に攻撃を実行してシステムを止めます。デジタル庁は政府の重要なシステムを担当していますので、こうした攻撃にも備えていかなければなりません」
被害を受けた際は、どの行政サービスに影響が及び、何を優先して守り、何から復旧させるかを素早く判断しなければならない。
しかも、システムは単独では動かず、共通基盤やネットワーク、認証サービスなどを介してつながっている。平時から依存関係を可視化しておくことが、原因と影響範囲の切り分け、迅速な復旧の前提になる。
官民混成で築く防御体制、政府生成AI「源内」も守る
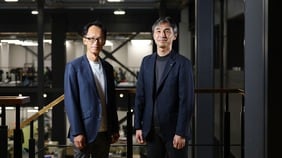
デジタル庁では、各システムの担当者と、組織横断で監視やインシデント対応に当たるセキュリティチームが役割を分担する。セキュリティチームは行政職員と民間出身の専門人材で構成され、専門家を庁内に抱えている点も一般的な役所とは異なる。




※ログイン後、コメント入力が可能です。