



1/3 PAGES
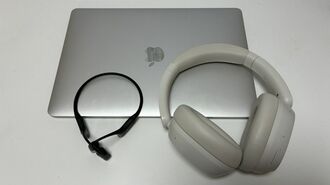
オンライン会議に私物のワイヤレスイヤホンで参加することは、すでに日常的な風景の一部となっている。パソコンは会社が管理することもあるが、イヤホンは私物で、さらにその更新は本人任せという職場もあるだろう。
もし、あなたのイヤホンが見知らぬ第三者に接続され、マイクから音が録音されたらどうだろう。2026年1月、ベルギーのルーヴェン・カトリック大学の研究チームが、一部のワイヤレスイヤホンなどに存在する脆弱性を公表した。
サイバーセキュリティに関する新着記事の情報などをメールマガジンでお届けします。登録はこちらから
この問題ではメーカーによる修正も進んでいるが、修正版が提供されても、実際にイヤホンが更新されていなければ危険は残る。今回はこの研究を紹介するとともに、個人の対応だけでは済まされないイヤホンのセキュリティについて、企業の管理も含めて考えたい。
ワイヤレスイヤホンへの攻撃「WhisperPair(ウィスパーペア)」
研究チームが公表したのは、「WhisperPair(ウィスパーペア)」と呼ばれるイヤホンへの攻撃方法である。対象となったのは、機器をスマホに近づけると簡単な操作だけで接続できる、グーグルのBluetooth簡易ペアリング機能「Fast Pair」に対応する一部のイヤホンやヘッドホンだ。
通常、Bluetooth対応のワイヤレスイヤホンをパソコンやスマホに新しく接続するには、イヤホンを「ペアリングモード」という、接続を受け付ける状態にする必要がある。ところが、研究チームが25機種を調べたところ、17機種が無断で攻撃者のパソコンやスマホに接続できてしまうことが確認された。実験では14メートル離れた位置からも攻撃可能で、接続に要した時間の中央値は10秒。一般的なパソコンでも攻撃できるという。
2/3 PAGES
3/3 PAGES



※ログイン後、コメント入力が可能です。