


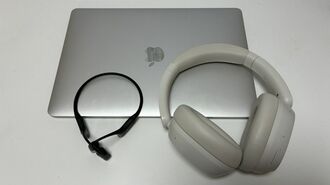

接続に成功すると、攻撃者はイヤホンから音を出したり、マイクを使って周囲の会話を録音することが可能だ。つまり、持ち主が気づかないうちにイヤホンが乗っ取られ、周囲の会話を盗聴される恐れがあるのだ。
メーカーが修正しても、更新しなければ危険は残る
研究チームが公開した検証結果には、ソニーの「WH-1000XM4」「WH-1000XM5」やグーグルの「Pixel Buds Pro 2」など、日本でも販売される製品が含まれる。また、問題はイヤホン側にあるため、iPhoneユーザーも影響を受ける可能性がある。さらに一部の機種では、一定の条件下であれば位置を追跡される危険性も示された。
ただし、これは研究チームが検証した時点での結果であり、現在もすべての製品が未修正というわけではない。例えばグーグルは「Pixel Buds Pro 2」などについて修正済みであると説明しているほか、多くのメーカーが修正を提供している。
こうした問題に対する基本的な対策は、メーカーが提供するイヤホン本体のファームウェアを更新することだ。もちろん、製品によっては修正版がまだ提供されていない場合もあり、必ずしもすべての問題が解決するわけではないが、更新を行うことはどんな場合でも重要である。
では、イヤホンの更新をユーザーはどこまで意識しているだろうか。
製品によって更新方法は異なっており、自動更新に対応するものもあれば、メーカーの専用アプリを開いて更新するものもある。一度接続した後は、専用アプリをほとんど使わないか、削除しているユーザーもいるのではないか。こうしたユーザーは、修正版が公開されていたとしても、実際には古いソフトウェアを使い続けている可能性がある。
気になった読者は、研究チームが公開している公式サイトで機種を確認するのもよいだろう。ただし、掲載されている製品が現在も脆弱な状態とは限らない。実際の修正状況はメーカーの公式情報を優先し、ファームウェアが最新になっているか確認することが重要だ。
さらに、筆者が以前の記事でも指摘した、セキュリティ更新のサポート期限の問題もある。イヤホンについても確認しておいた方がよいだろう。



※ログイン後、コメント入力が可能です。