


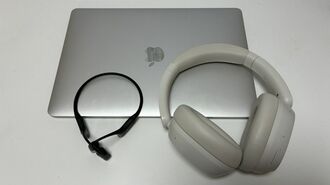

ここからは企業の課題である。まず、今回の攻撃方法による企業への盗聴被害が広がっているとの報告は、現時点では確認できない。ただし昨今の企業の情報流出問題を考えると、社員のイヤホン利用については対応が必要だ。
会社支給のパソコンなら、OSや業務ソフトの更新を管理者が確認できることが多い。一方、オンライン会議で使用する私物イヤホンの機種、ファームウェアの更新状況、メーカーのサポート期限まで把握している企業は、どれほどあるだろうか。
例えば、カフェで人事や取引先との交渉を話す場面を考えたい。近くに攻撃者がいて未修正の機器が狙われれば、マイクへの不正アクセスが起こりうる。第三者が近くにいる場所での会議には、一定のルールが必要だろう。また業務用製品を支給しても、更新を確認しなければ不十分である。私物か支給品かという区別以上に、安全性の基準を定める必要があるだろう。
企業が決めたい3つの使用基準
そこで、企業が決めたい使用基準を3つに分けてみたい。
第一に、会議の機密性に応じて機器を使い分けることである。役員会、人事、M&Aといった特に機密性の高い会議では、今回のBluetooth経由の攻撃を避けられる有線ヘッドセットや、更新を確認した会社支給品を選ぶこと。また周囲に第三者がいる場所での参加を制限することも重要だ。
第二に、支給品の機種と更新状況の管理である。更新担当者を決め、メーカーによる修正の公開状況とサポート期限を確認すること。また、修正が提供されない機器を高機密の会議から外す判断も必要になる。企業によっては、ワイヤレスイヤホンによるオンライン会議への参加そのものを認めないという基準も考えられる。
第三に、私物イヤホンの業務利用を認めるなら、メーカーによる更新状況を確認することを使用条件にする。不審な接続や追跡通知があった場合の相談先も周知しておきたい。
企業はこれまでも、USBメモリーなどの外部機器を通じた情報流出やマルウェア感染を警戒し、利用を制限してきた。ワイヤレスイヤホンについても、業務情報を扱う機器として管理する必要がある。
もちろん、すべての私物イヤホンを禁止する必要はない。重要なのは、メーカーが修正を提供しているか、実際に更新されているか、誰が確認するのかを明確にすることだ。
会社のパソコンをいくら厳重に管理していても、その横で使われるマイクが無防備では意味がない。イヤホンを単なる音楽用の私物ではなく、業務情報に触れる機器として捉え直すべきだろう。



※ログイン後、コメント入力が可能です。