



INDEX
企業を狙うサイバー攻撃が激しさを増しています。大企業のシステムが停止したり、大量の個人情報が流出したりするニュースを見て、「狙われるのは、お金や重要な情報を持っている大企業だけ」と考えている人もいるでしょう。しかし、実際には企業の規模や知名度に関係なく、インターネット上に公開されたサーバーが日々、不審な接続にさらされているのです。小さな会社だから安心、というわけにはいきません。
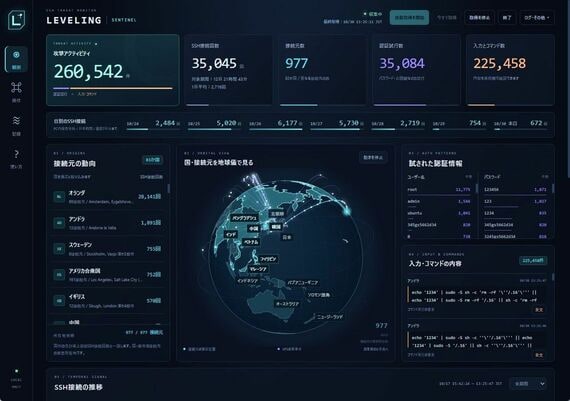
そこで今回は、架空の企業を装った小さなサーバーを用意し、どれほどの不審な接続が届くのか試してみることにしました。侵入の試みを記録する仕組みを導入すると、10月21日から29日午後までに3万2183回もの不審な接続が届き、送られた命令や入力の記録は延べ約20万件に達しました。中には、わずか16秒間にプログラムの持ち込みや起動、削除まで試みる動きも見つかったのです。いったい誰が、何のために接続してきたのでしょうか。今回は実際の記録をたどり、普段は見えにくいサイバー攻撃の実態を紹介します。
おとりを改修しながら観測すると、不審な接続の中身まで見えてきた
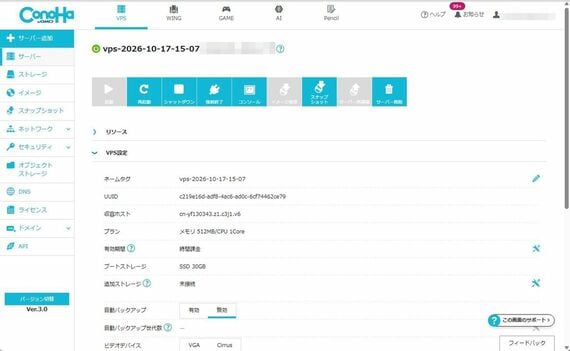
国内企業への不正アクセスが相次ぎ、2026年10月9日には情報処理推進機構(IPA)が企業に対策の緊急点検を呼びかけました。被害のニュースはよく目にしますが、実際にサーバーがどのような攻撃を受けているのかは、なかなか見えてきません。そこで自分でも観測してみようと、国内のクラウドサービス「ConoHa VPS」で小型サーバーを借りました。CPUは1コア、メモリは512MBという小さな構成です。
サーバーには、外部から接続してきた相手の行動を記録する「ハニーポット」を導入しました。使用したのは、無料で公開されている「sshesame」というソフトです。接続元や試されたユーザー名とパスワード、ログイン後に送られた命令などを記録できます。
相手の行動を詳しく観測するため、入力されたパスワードはあえて受け入れる設定にしました。もちろん、接続した相手が本物のOSを自由に操作することはできません。実際の管理用の入口を分離し、危険なプログラムの実行や外部への通信も制限しています。
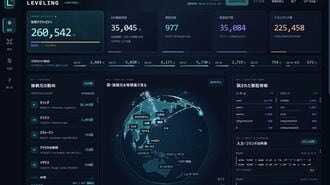
集まった記録を視覚的に把握できるよう、Windows PCで動く専用の監視システムも開発しました。生成AIの「ChatGPT」に要望を伝えてプログラムを作成し、試されたユーザー名やパスワード、送られた命令を一覧表示するほか、接続元の推定所在地を地球儀上に描画するなど、ひと目で状況を確認できるよう工夫しました。




※ログイン後、コメント入力が可能です。