


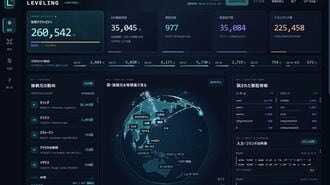

初期の記録を見ると、作ったばかりの小さなサーバーにも、外部からログインを試す接続が届いていました。10月17日夕方から19日朝までの約39時間に記録できた接続は98回で、複数の接続元から通信が来ていたこともわかります。ただ、ログイン後に送られた命令の要求は、同じ期間にわずか9件しかありませんでした。相手が接続してきたことはわかっても、その先の手口を詳しく追うには、十分な記録が集まりません。
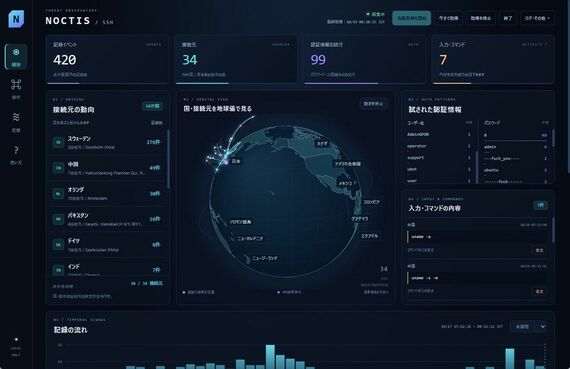
調べてみると、初期のおとりには不自然な点がありました。接続相手に「sshesame」というソフト名をそのまま返しており、おとりだとばれてしまっていたのです。OSの種類を調べる命令にも十分に答えられず、本物のLinuxサーバーらしい受け答えにはなっていませんでした。さらに、途中で通信が止まった相手の影響で、新しい接続を受け付けられなくなる問題も見つかりました。
そこで、生成AIと相談しながら、おとりプログラムに改良を加えていきます。接続時に相手へ伝えるソフト名を変え、OSやCPU、メモリなどを調べる命令にもLinuxらしい返答を用意しました。接続受付の問題も修正し、架空のパーツ卸会社「leveling Parts」が運用する受注・在庫管理サーバーという設定も追加。架空の取引先や商品、注文履歴、データベースの設定ファイル、バックアップまで用意し、相手が調べれば本物の業務サーバーらしい情報が出てくるようにしたのです。
すると、監視システムに表示される数字が一気に増え始めました。架空会社の設定を加えた改修版では、約2日間で4708回もの接続があり、命令の要求も1万8604件に達したのです。初期にはわずか9件しかなかった命令の記録が次々と増え、相手がログイン後に何をしようとしているのかも詳しく追えるようになりました。
では、これほど多くの接続で、何が試されていたのでしょうか。集まった記録を詳しく分析してみました。
3万回超の接続の約4分の3は同じ下調べ、無名のサーバーも自動攻撃の標的に
10月21日から29日午後までの記録を集計すると、接続は3万2183回に達していました。10月26日には1日で6177回、午前1時台の1時間だけで1394回にも上っています。
まず目立ったのは、ユーザー名とパスワードを次々に試す動きです。管理者を意味する「root」や「admin」といった名前に、「123456」や「123」などの簡単なパスワードを組み合わせていました。よくある組み合わせをリスト化して試す「辞書攻撃」と呼ばれる方法です。
さらに調べると、17の異なる接続元から、まったく同じ1197組のユーザー名とパスワードが試されていました。共通の候補リストを使い、複数の場所から自動的にログインを試みていたと考えられます。初期設定のままのアカウントを放置したり、「123456」のような簡単なパスワードを使ったりしていれば、こうした自動攻撃で侵入を許すおそれがあります。攻撃者に会社の情報を知られていなくても、管理用の入口を突破されかねないのです。




※ログイン後、コメント入力が可能です。