


1/5 PAGES
2/5 PAGES
3/5 PAGES
4/5 PAGES
9月29日からは、クラウド版の「Codex Security Cloud」にBlueが標準で含まれるようになった。ChatGPTの一部の有料プランで使え、料金は処理した量に応じて払う。
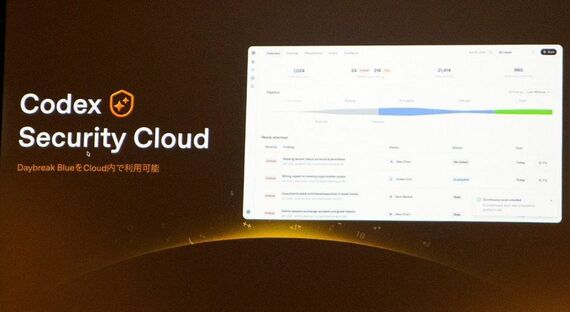
クラウド版の「Codex Security Cloud」ではDaybreak Blueをそのまま使える(写真:筆者撮影)
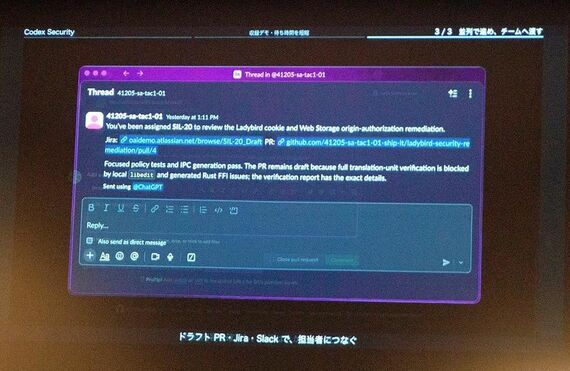
デモでは修正案を担当者に割り当て、チャットで通知するところまでを見せた(写真:筆者撮影)
講演のデモでは、公開されているブラウザーのプログラムから重要な欠陥を1つ選び、影響と攻撃経路を確かめ、修正案を作ってテストを通し、担当者に割り当てて通知するまでを一続きで見せた。最後にプログラムへ反映するかどうかは人が判断する。
AIが欠陥を見つける仕組み、動的検証後の誤検知率は0.81%
OpenAIは、自社のシステムも同じ手順で欠陥に対応しており、その仕組みを「ディフェンスファクトリー」と呼ぶ。宇都宮氏が示した数値では、AIが見つけた欠陥を動かして確かめたうえで、欠陥ではないとわかった「空振り」の割合は0.81%にとどまる。
AIが割り振った担当者がその対応を引き受けた割合は90.6%で、いったん反映した修正を後から取り消した割合は0.53%だった。OpenAI自身の測定では、検証を経た指摘のほとんどが正しいもので、人の仕事は点検と承認に絞られるという結果だ。
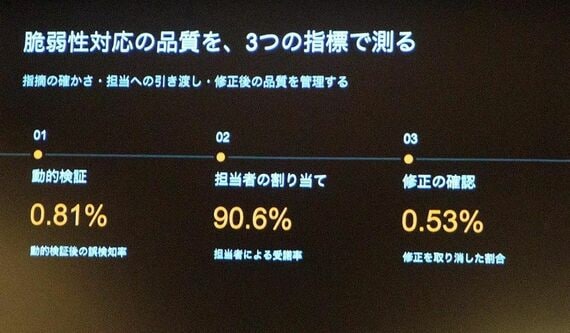
OpenAI社内の3つの指標。動的検証後の誤検知率は0.81%、担当者の受諾率は90.6%(写真:筆者撮影)
外部の事例もある。OpenAIが公開した例では、英セキュリティー大手のソフォスが顧客への攻撃の調査にこのAIを使っている。AIが扱った案件では、平均の応答時間が約38分から89秒に縮まった。
5/5 PAGES






※ログイン後、コメント入力が可能です。