


1/5 PAGES
2/5 PAGES
3/5 PAGES
4/5 PAGES
5/5 PAGES
ただし宇都宮氏は「いちばん最初のスキャンが非常に人と時間を必要とする」とも話した。初めてAIで点検すると、それまでたまっていた弱点が一度に大量に見つかる。その修正を担える専門家が社内にいない企業も多い。OpenAIは「Daybreak Partner」としてアクセンチュア、AWS、PwC、SAP、ソフォスなど19社の協力企業を並べたが、この一覧に日本企業は入っていない。
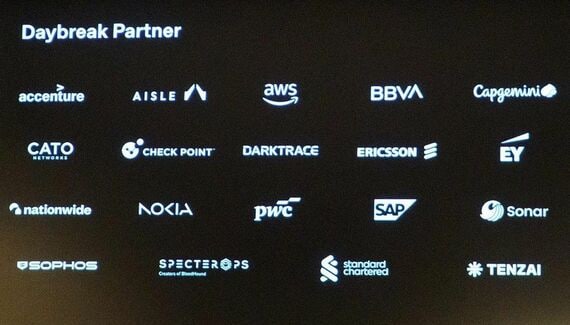
Daybreak Partnerに名を連ねる19社。日本企業は入っていない(写真:筆者撮影)
予算の限られた地方銀行や水道、電力、自治体には10億ドル分の利用料を補助する枠を9月3日に発表した。しかし、日本が対象に含まれるかは公表していない。
AIの診断はあくまで応用編、まずは基本対策の徹底を
塩谷氏は、AIを使った脆弱性診断や侵入テストの導入を「あくまで応用編」と位置づけた。「特別なツールを探す前に、まずは足元の基本対策の徹底」と語る。OpenAIが売るのは、この基本対策の上に乗る応用編だ。
2人の講演は、攻撃側がAIを手にした今、守る側も急がなければならないという前提では一致している。違うのは、順番だ。
パッチを当て、使っていない通信の出入り口を閉じ、どこに裏口があるかを洗い出す。その下地がないままAIで点検すれば、見つかった大量の弱点を前に立ち往生しかねない。OpenAIが、最初の点検に最も人手と時間がかかると認めたのは、まさにそこだ。
塩谷氏の講演は金融機関向けだが、挙げた裏口はどの会社にもある。VPN装置、開発環境、委託先とつなぐシステム、スマートフォンアプリ。攻撃者がAIで探しに来る前に、自分たちで探して閉めておけるか。問われているのは、最新のAIを入れるかどうかより、手前のことだ。






※ログイン後、コメント入力が可能です。