


侵入された後の備えも欠かせない。塩谷氏はランサムウェア(身代金要求型ウイルス)の攻撃を受けた物流会社の例を引いた。
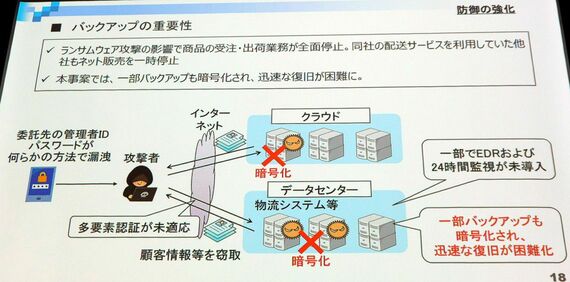
委託先の管理者IDが漏洩して、受注と出荷が止まり、オンライン上に置いていたバックアップの一部まで暗号化された。塩谷氏が挙げた対策は、ネットワークから切り離したバックアップの確保、保存期限を過ぎた顧客情報の削除、多要素認証の活用だ。どれも、利用者の画面には表れない裏側の運用ばかりだ。
攻撃できるAIを「守る側にだけ」提供する
一方、OpenAI Japanの宇都宮聖子氏(Applied AI Architect)が示したのは、AIにはAIで対抗するという考え方だ。
ChatGPTに「このサーバーに侵入する方法を教えて」と頼んでも、答えは返ってこない。安全対策を有効にした通常のAI「GPT-5.6 Sol」が、サイバー攻撃の能力を測る課題を完遂できた割合は1.5%だった。ところが、同じ系統のAIを攻撃の検証向けに調整した「GPT-5.6-Cyber」は、同じ課題の95%を完遂した。
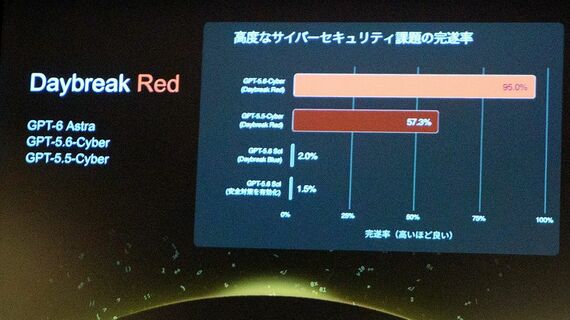
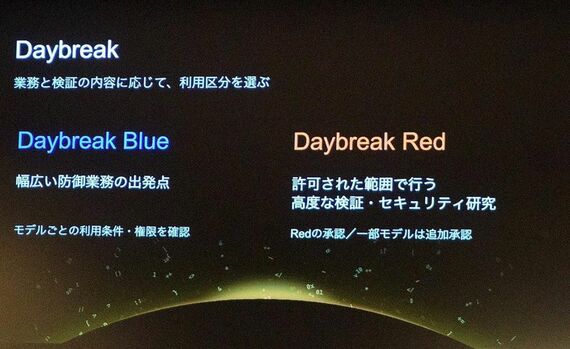
OpenAIはこのAIを一般には出さない。身元を確かめた企業のセキュリティー部門にだけ渡し、攻撃者が同じ水準のAIを手にする前に、守る側が自社の欠陥を見つけて塞げるようにする。同社がこの考え方で5月に始めた事業が「Daybreak」だ。宇都宮氏は、強力なモデルについて「攻撃者が使えるような能力を助長しかねない」と述べ、提供を慎重に進めていると説明した。
Daybreakには「Blue」と「Red」の2つの利用区分がある。Blueはソフトウェアの欠陥(脆弱性)を探す日常の業務向け、Redは許可を得たうえで実際に攻撃を仕掛ける検査向けだ。先ほどの95%を出したGPT-5.6-CyberはRedに入る。Redは審査を通った利用者にしか開放していない。
DaybreakのAIを診断の作業で使うためのサービスが「Codex Security」だ。プログラムの保管サービス「GitHub」に置いたプログラムをつなぐと、クラウド上で欠陥を探し、修正案とテスト結果を添えて担当者に返す。






※ログイン後、コメント入力が可能です。