


1/5 PAGES
2/5 PAGES
日本政府は5月18日にサイバー対策パッケージ「Project YATA-Shield」をまとめ、金融庁と日銀は5月22日、連名で金融機関に9項目の対策を求めた。最先端のAI(フロンティアAI)が攻撃に使われる前提で、修正プログラム(パッチ)の適用や守るべきシステムの特定などだ。
それから半年弱。塩谷氏は、専門家が予測していた「攻撃者がフロンティア級のAIを本格的に組み込む」時期に入ったと説明した。
狙われるのは「後回しになる」裏口
では、AIはどこを狙うのか。塩谷氏が「本日最も聞いてほしい」と前置きしたのがこの話だ。
インターネットバンキングや、預金や振り込みを処理する中核の勘定系システムは監視の目が行き届いている。冒頭の「担当者の目が行き届きにくい裏口とか窓」とは、代理店とやり取りするソフトウェアや、在宅勤務で社外から社内につなぐVPN装置、住宅ローンや口座開設の申し込みサイト、開発環境など。不特定多数が使うものではない、本番ではないといった理由で、パッチを当てるのが後回しになりがちな場所だ。
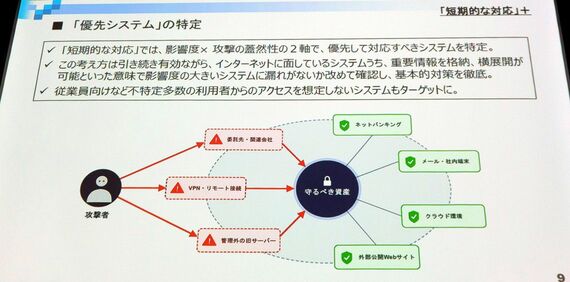
攻撃者が狙うのは“裏口”だ(写真:筆者撮影)
スマートフォンアプリも入り口になる。攻撃者はAIでアプリを解析して、アプリがサーバーと通信するための認証情報を割り出し、アプリを通さずにサーバーへ直接命令を送る。正規の認証情報を使うので、サーバー側は不正と気づきにくい。対策として塩谷氏は、通信回数の制限と、認証情報の権限と有効期限を厳しく管理することを示した。
3/5 PAGES
4/5 PAGES
5/5 PAGES






※ログイン後、コメント入力が可能です。