1/2 PAGES
サイバー攻撃による情報流出が止まらない。
セキュリティー大手マクニカによれば、今年、国内のウェブシステムへの不正アクセスで個人情報が流出したか、そのおそれがあると公表された事案は、10月26日時点で200件を超えた。いずれも100件未満だった2024年、25年から急増し、約半数が10月に集中している。
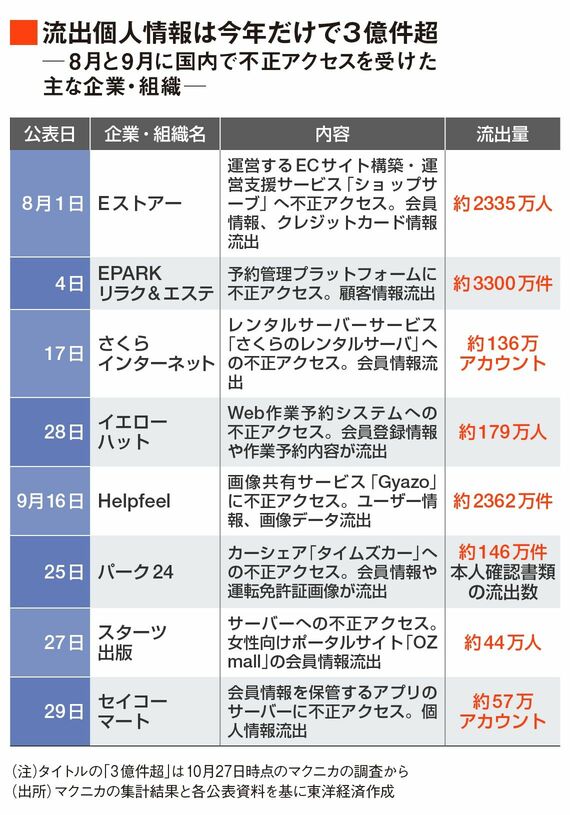
流出規模も桁違いだ。同社の集計では、流出したか、そのおそれがある個人情報の延べ件数は、24年が約360万件、25年が約3300万件。それが今年は10月末時点で3億件を超えた。「タイムズカー」のパーク24では、本人確認書類の画像が約146万件流出した。
IT専門企業も標的、ダークウェブに免許証もパスポートも
狙われるのは、対策が手薄な企業ばかりではない。さくらインターネットやGMOインターネットなど、IT専門企業も相次ぎ攻撃を受けた。
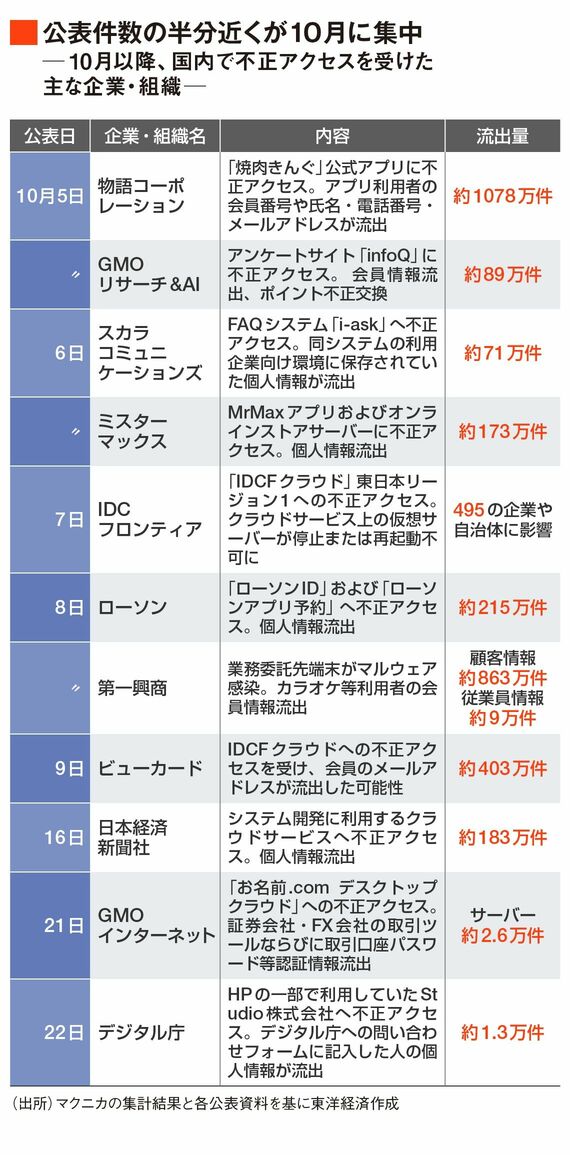
GMOのFX(外国為替証拠金取引)自動売買向けレンタルサーバー「お名前.com デスクトップクラウド」も攻撃を受けた1つ。攻撃者とみられる者は、金銭を払わなければ顧客情報を公開すると脅迫した。GMOは要求に応じず、期限の27日には顧客のものとされる情報が公開された。家族の情報まで含まれ、真偽は不明ながら2次被害への警戒が強まる。
専用のソフトなどでアクセスする匿名性の高いダークウェブでは、犯罪集団が盗んだ情報が公開されることが少なくないとされる。
この記事は有料会員限定です
残り 2294文字