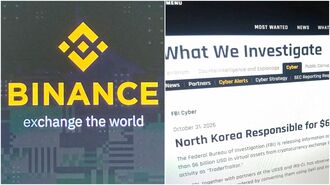

日本時間の10月30日早朝、世界最大級の暗号資産取引所バイナンスで、約63億ドル(約1兆円)の資産流出が明らかになった。同社が公表する顧客資産(約27兆円)の約4%に上る。暗号資産の盗難として過去最大規模となる。
盗まれたのはビットコインやイーサリアム、米ドルに価値を連動させるステーブルコインなどだ。流出元は、日常の出金に使うインターネット接続型の保管先「ホットウォレット」だった。米連邦捜査局(FBI)は10月31日、攻撃者は北朝鮮のハッカー集団「トレイダートレイター(TraderTraitor)」だと発表した。なお報道によると北朝鮮は、FBIの発表内容に「荒唐無稽だ」と反論している。

トレイダートレイターは、日本のDMMビットコイン(現在は廃業)で2024年に起きた暗号資産流出事故でも名前の挙がった組織だ。警察庁とFBIはトレイダートレイターが約482億円相当の暗号資産を窃取したことを特定したと公表した。公表文章において警察庁とFBIは、トレイダートレイターについて「北朝鮮当局の下部組織とされる『ラザルスグループ(Lazarus Group)』の一部とされている」としている。
バイナンスは、ユーザー保護が最優先事項として、ユーザー保護基金(SAFU)と会社の自己資金を通じて盗まれた資金の損失を全額補填する方針をいち早く打ち出した。11月1日時点で被害額の約95%を補塡したとする。バイナンス日本法人で預かっているユーザーの暗号資産は、同法人の「コールドウォレット」(ホットウォレットと異なりネットに接続していない)で管理しており、被害は確認されていないという。
30億ドルの「凍結」措置でも安心できない
バイナンスは暗号資産発行企業などの協力を得て、攻撃者が盗んだ暗号資産を移転できないように約30億ドル分を「凍結」したと説明する。しかし、「凍結」は「回収」を意味しない。今後は、貸し出しや売買に回る資金の縮小と、取引所への信用不安という2つの影響に注意が必要だ。
この記事は有料会員限定です
残り 854文字