1/3 PAGES
INDEX
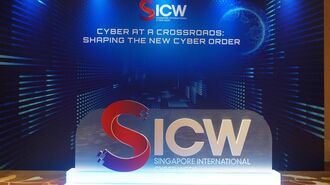
サイバー攻撃が激化し、情報漏洩による被害が急増している。政府のサイバーセキュリティー対策が注目される中、10月12〜15日にシンガポールでは各国政府の閣僚や最先端AI企業をはじめとする民間企業の幹部が集結し、国境を越えるサイバー空間の脅威について議論が交わされた。シンガポールとエストニアの先進事例から、官民連携と能動的サイバー防衛の要点を探る。
本イベントに出席したセキュリティー大手企業のインタビューはこちらからご覧いただけます。
日本に対するサイバー攻撃が止まらない。上場企業におけるセキュリティー被害の適時開示件数は過去最多ペースをたどっており、2026年下半期だけで、すでに同上半期の倍となる66件を記録した。とりわけ情報漏洩によるものが多く、これまでのトレンドから様変わりしている(10月26日時点、下図)。
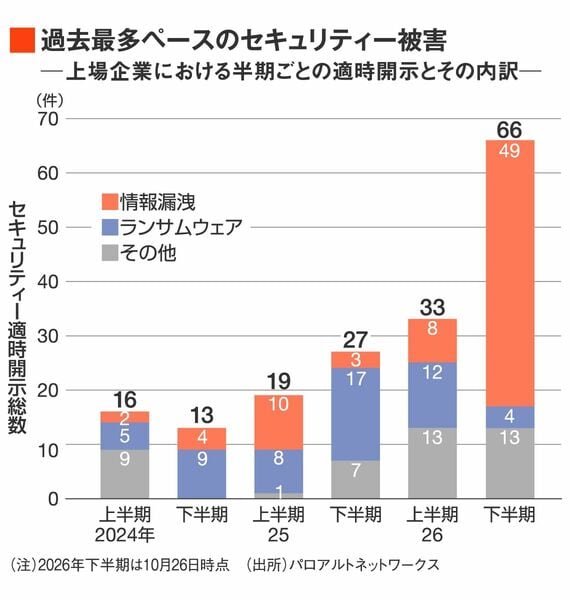
過去に主流だったランサムウェア(身代金要求型ウイルス)の被害が減少し、情報漏洩被害が増えている背景には二つの要因がある。一つは、攻撃対象のWebシフトだ。企業のDX推進やクラウド活用により、ECサイト、会員ポータル、予約管理システムなど大量の個人情報を保持するWebシステムがインターネット上に急速に増加している。大手セキュリティーベンダーのパロアルトネットワークスによると、26年下半期は、上場企業での情報漏洩の77%がこうしたWebシステムを狙ったものだった。
わずか20ドルで攻撃コードを自動生成
この記事は有料会員限定です
残り 4277文字