



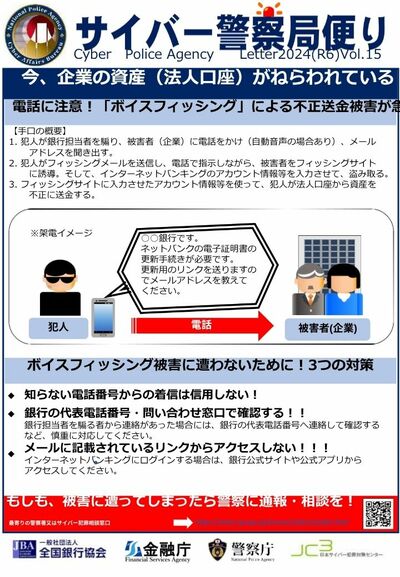
巧妙なのはここからだ。犯人は電話をつないだまま、ワンタイムパスワードもその場で偽サイトに入力させる。一定時間しか使えないワンタイムパスワードも、リアルタイムで盗まれれば防御にならない。こうして手に入れた情報を使い、犯人は法人口座から不正に送金する。
この手口が危ないのは、電話という手段そのものにある。相手の声や話し方から「実在の銀行員らしさ」を感じやすく、「急いで手続きしないと使えなくなる」と迫られると冷静に判断しにくい。電話で会話しながら手続きを進めることで、担当者は「正規の手続きをしている」と思い込んでしまう。
被害の規模は大きい。警察庁によると、法人口座を狙ったボイスフィッシングの不正送金被害は2024年秋から2025年4月にかけて急増し、同年11月には再び急増した。11月だけで77件、約23億1000万円の被害が出て、1社で4億円を超える被害も発生している。2025年の1年間では143件、約45億円にのぼり、ネットバンキングの不正送金被害全体のうち、件数では1割に満たない一方、金額では4割を超える。
静まっても終わらない 形を変えて戻ってきた手口
2025年11月の波が去っても、ボイスフィッシングは終わらなかった。2026年、手口をさらに進化させて再び現れたのだ。
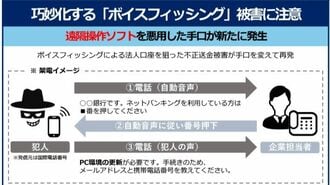
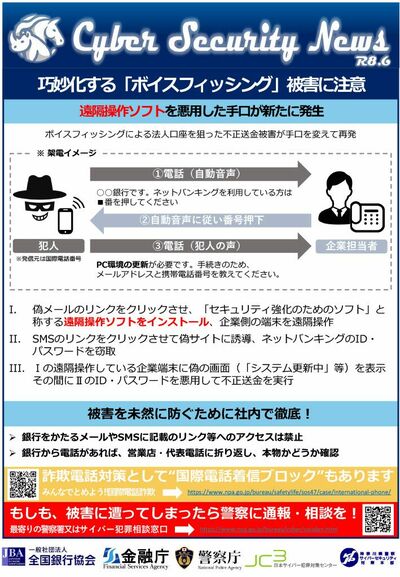
警察庁が9月に公表したレポートによると、2026年5月、企業への電話を起点に「遠隔操作ソフト」を悪用する新たな手口の被害が急増した。
銀行を名乗る自動音声の電話がかかってきて、ネットバンキング利用の番号を押すと犯人につながり、「ネットバンキング利用のためPC環境の更新が必要です」と言ってメールアドレスと携帯電話番号を聞き出されてしまう。続いて犯人は、メールのリンクから、「セキュリティ強化のためのソフト」と称する遠隔操作ソフトをインストールさせる。さらにSMSで偽サイトに誘導し、ネットバンキングのIDとパスワードを盗む。最後に、乗っ取った企業のPCに「システム更新中」といった偽の画面を表示し、その裏で不正送金を実行する。



※ログイン後、コメント入力が可能です。