


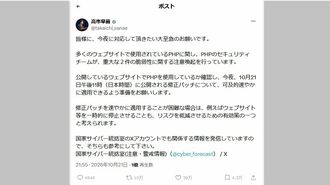

例えば、多くの企業がWebシステムで使っている環境「Node.js」では、通信データを小さく圧縮して送るための「裏方の部品」に重大な欠陥が見つかった。開発現場のエンジニアたちは、自分たちが書いたプログラムには何のミスもないのに、裏方の「古い言語製」の部品に穴が開いていたせいで、週末返上の緊急対応に追われることになったのだ。
また、日本の官公庁や金融機関・大企業の基幹システムで圧倒的なシェアを持つ「Java」という言語のサーバー「Apache Tomcat」でも深刻な問題が起きた。大量のアクセスを同時にさばく際、データの整理整頓が追いつかずに「Aさんの通信データとBさんの通信データが混ざってしまう」という、あってはならない欠陥がAIの監査によって暴かれたのである。
現場のエンジニアからは、こんな悲鳴が上がっている。
「経営陣からは『なぜ毎週のようにシステムの修正が必要なのか』『最新のAIやクラウドを使っているのに、なぜ穴が見つかるのか』と詰め寄られる。しかし、世界中が共通で使っている“土台”からAIが次々と穴を見つけ出してくる以上、現場の努力だけではどうにもならない」
「パッチで塞ぐ」対症療法の限界と、世界の潮流
さらに深刻なのは、従来の「欠陥が見つかるたびに、修正プログラム(パッチ)を当てて塞ぐ」というやり方が、もはや限界を迎えていることだ。
40年前の古い技術で作られた土台は何度も改修を重ねて複雑化しており、1つの穴を急いでパッチで塞ごうとすると、その負荷で別の場所に新しい不具合が生じてしまうことが珍しくない。
しかも最近では、パッチを公開してすぐ、AIによって修正の甘さを解析されてしまう。現に10月の混乱でも、「パッチを当てた直後に、そのパッチ自体の不備がAIに見抜かれ、再度の緊急対応を迫られる」という、いたちごっこが発生している。
では、企業や行政はこの「終わらないモグラ叩き」にどう立ち向かえばよいのか。



※ログイン後、コメント入力が可能です。