



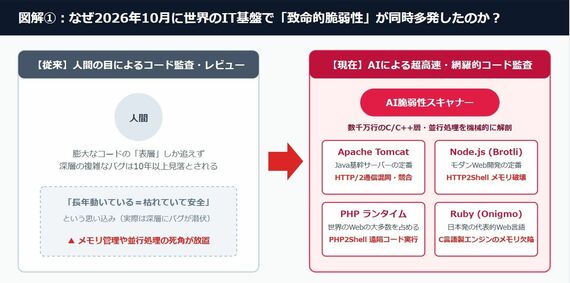
なぜ2026年の今になって、世界中のシステムで一斉にボロが出始めたのか。その背景には、「AI(人工知能)による弱点探しの自動化」という、サイバー空間の劇的な構造変化がある。
これまでソフトウェアの欠陥を探す作業は、高度な知識を持つ人間の専門家が、何百万行というプログラムの設計図(コード)を目で追い、何年もかけて見つけ出す「職人技」だった。ところが現在、高性能化したAIにプログラムを読み込ませることで、人間が10年以上見落としていたような複雑な設計ミスを、わずか数分から数時間で機械的に洗い出せるようになった。
攻撃側も防御側もAIを使って「システムの急所」を猛スピードで掘り起こす時代に入り、これまで安全だと信じられていたITインフラの前提が根底から覆されようとしている。
デジタル庁のAI「源内」にも潜んでいた“二重構造”の死角
この問題は古いシステムだけにとどまらず、最新のAIシステムや、国が主導するプロジェクトも同じリスクを抱えている。象徴的な事例として、デジタル庁が進めている行政向け生成AIプロジェクト「源内(GenAI)」を巡る動きを見てみよう。
デジタル庁は現在、省庁の業務効率化などを目的に、独自に開発した生成AI(源内)を「オープンソース」として提供し、自治体や民間への普及を図っている。
このシステムには、現在のAIで標準的に使われている「Python(パイソン)」や「TypeScript(タイプスクリプト)」といった、比較的新しく安全性の高いプログラミング言語が採用されている。
一見すると非の打ちどころのないシステムだが、今年8月、政府が実施したサイバーセキュリティ関連法案のパブリックコメントにおいて、この源内のリスクを指摘する専門家の意見が公式に記録された。
そこで指摘されていたのは、現代のITシステムが抱える「見えない二重構造」の問題である。



※ログイン後、コメント入力が可能です。