


1/5 PAGES
2/5 PAGES
3/5 PAGES
第三者製ソフトの脆弱性を突かれ、約1223万人分のメールアドレスと約762万人分のパスワードが流出した。
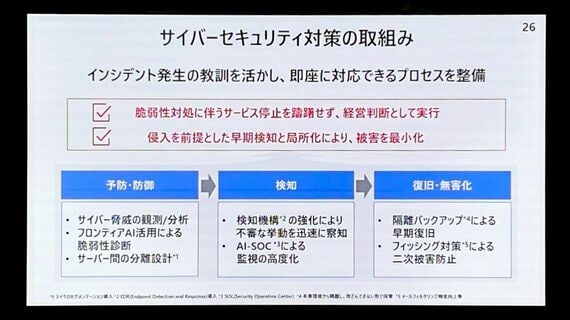
KDDIは決算説明会の資料で、脆弱性への対処に伴うサービス停止をためらわない方針を示した(写真:筆者撮影)
質疑では「1000万を超えるのが抜かれたのはなぜわからなかったんだろうか」とも漏らした。早く検知して被害を小さくすることを身をもって学んだという。その反省は、決算資料の一行になった。「脆弱性対処に伴うサービス停止を躊躇せず、経営判断として実行」と明記した。
松田氏は、現場には24時間365日動かし続けたいという思いがあると認めた。それでも、あえてバージョンアップを優先すると説明した。止めるかどうかを、現場の「動かし続けたい」に任せない。判断を変えるよう、経営層からも言っていく必要があると力を込めた。
KDDIの松田浩路社長(写真:筆者撮影)
異常があればウェブサービスをすぐ止められる仕組みを、順次そろえている。サーバー間を細かく分ける設計(マイクロセグメンテーション)で、侵入されても被害が広がる範囲を限る。基幹システムから参照したデータは、使ったらすぐに捨てる。侵入を完全には防げないことを前提に、被害を最小限にとどめる設計だ。
ソフトバンク 犯行はたった7分で終わる
「IDCの件も、犯行時間というのは7分なんですね」。ソフトバンクの宮川潤一社長は11月9日の決算説明会で、クラウドサービスを手がける子会社のIDCフロンティアが10月に受けたランサムウェア攻撃をそう振り返った。
IDCフロンティアでは、認証システムに使っていたオープンソースソフトの脆弱性を突かれ、顧客のサーバーが止められて暗号化された。影響は495の企業や自治体に及んだ。
ソフトバンクは6月、自社で開発した約700システムをAIで調べ、見つかった1万500件の脆弱性を約3カ月かけてすべて修正した。子会社にも同じ対応を求めており、IDCフロンティアも自社で開発した部分は修正を終えていた。
4/5 PAGES
5/5 PAGES



※ログイン後、コメント入力が可能です。