


1/5 PAGES
2/5 PAGES
ドコモの坪谷寿一副社長によると、攻撃者は、これまでの診断や検査で見つけていなかった経路を、想定外の組み合わせで使ったという。
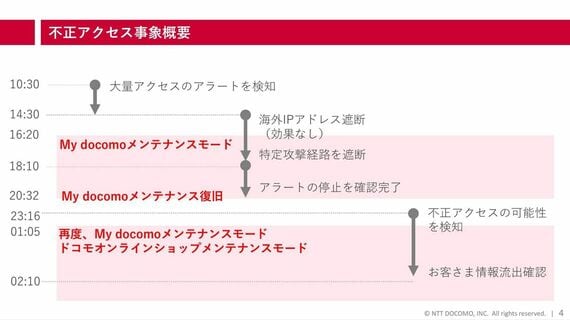
ドコモが会見で示した11月4日からの経緯。海外IPアドレスの遮断は効果がなく、18時10分に特定の攻撃経路を遮断した(画像:NTTドコモ)
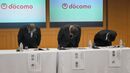
坪谷氏は、約30万という数を小さいとは思っておらず、もっと早く判断できてもおかしくなかったと悔やんだ。一般の利用者もオンラインでアクセスしているので、攻撃と見分けるのに議論があったのだという。「抑えるべきときはすぐに抑える」。坪谷氏はそう言い切り、今後は判断を速める考えを示した。
つまずきは遮断の後にもあった。ドコモは遮断後の20時32分、既存の復旧ルールに沿ってMy docomoを再開した。並行して進めていた調査で23時16分に情報流出の疑いが見つかり、攻撃の再開を警戒して翌1時5分に再び止めた。再開後に異常なアクセスはなかったが、坪谷氏は復旧ルールを見直す考えを示した。
KDDIは「動かし続けたい現場」に、経営が待ったをかける
KDDIの松田浩路社長は11月6日の決算会見で、6月に接続事業者(プロバイダー)向けのメールシステムで起こした情報漏えいを振り返った。
3/5 PAGES
4/5 PAGES
5/5 PAGES



※ログイン後、コメント入力が可能です。