



また、要求に応じないと表明している企業に対し、減額すれば支払いが期待できると判断したのだろうか。さらには、このような不可解な減額には、個人の考えによる犯行か、複数人が関わっているのかもわからない。
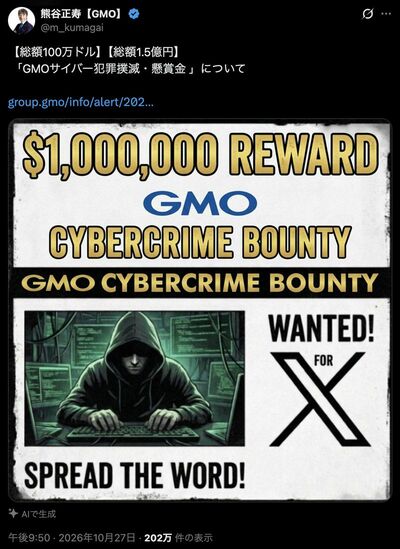
これらの犯行の一部始終は、犯人側がウェブサイトを通じて全世界に「公開」しており、当の企業だけでなく誰もが見ることのできる状態であった(現在は、そのウェブサイトは閲覧できない状態になっている)。古典的なランサムウェア攻撃では、ターゲットとした企業と秘密交渉を行うことが多く、企業側も社会に知られないまま金を支払ってしまう例も少なくないと言われている。
交渉を公にしてしまえば、犯人側にとって、企業から身代金を受け取れないリスクが高まる。なぜなら、企業側としては、犯人の要求のまま支払ってしまえば社会的批判を受けることは避けられないだろうし、犯罪に屈した企業というイメージの低下が免れないため、支払い拒否の方向に動くのは自然なことである。
つまり、この事件では、犯人側は事件を「見せる」ことによって、自分の要求が通りにくい状況を自ら作ってしまったといえる。とはいえ、最近のランサムウェア攻撃では、企業との直接交渉がうまくいかないと見ると、顧客や報道機関にも連絡を取って、企業への圧力を強める「多重恐喝」という手口も増えているが、この事件はその極端な例なのかもしれない。
「毎日正午に1人ずつ」…推理小説のような脅迫劇
さらに犯人は、10月27日正午を期限として、支払いがなければ利用者情報を公開すると予告し、実際に1人分の個人情報と称するものを公開した。そして、今後は毎日正午に新たな情報を公開すると宣言した。公開ページには「被害者 第1号」と記されていたという。しかし実際は、先に述べたようにサイト自体が閲覧できない状態になったため、その後の情報の公開はなされていない。また、掲載情報の真偽は確認されていない。



※ログイン後、コメント入力が可能です。