



「安定稼働なら安心」は通用しない
――フロンティアAI「ミュトス」の登場で、金融機関が直面する脅威はどう変わりましたか。
大きく2つある。1つは、AIが発見するシステムの脆弱性件数が急増し、金融機関が適用すべき「パッチ(修正プログラム)」の件数も大幅に増えていることだ。米アンソロピックと約50の企業・団体が4月から始めた脆弱性発見プロジェクト(Project Glasswing)でも、これまでに大量の脆弱性が確認されている。
もう1つは、攻撃者側もAIを使い、従前よりはるかに高度な攻撃を高速で仕掛けてくることだ。攻撃者がAIを使うことで、脆弱性の公表から攻撃までの時間が極端に短くなり、経験の浅い攻撃者でも高度な攻撃が可能になってしまう。
実際にそうした兆候や事例が出始めている。これまでの金融機関の防御策では守り切れない懸念があるので、各種プロセスの自動化や、攻撃されうるシステムの入り口(アタックサーフェイス)を絞り込むなど、防御力全体を高めていく必要がある。
――サイバー攻撃が高度化することで、金融機関は具体的にどのような事態を懸念していますか。
もっとも懸念しているのは、ネットワーク内部に侵入され、顧客情報をはじめとする機密性の高い重要情報を窃取されたり、データを改ざんされたり、金融機関の重要サービスがランサムウェアなどで止まってしまったりといった事象だ。
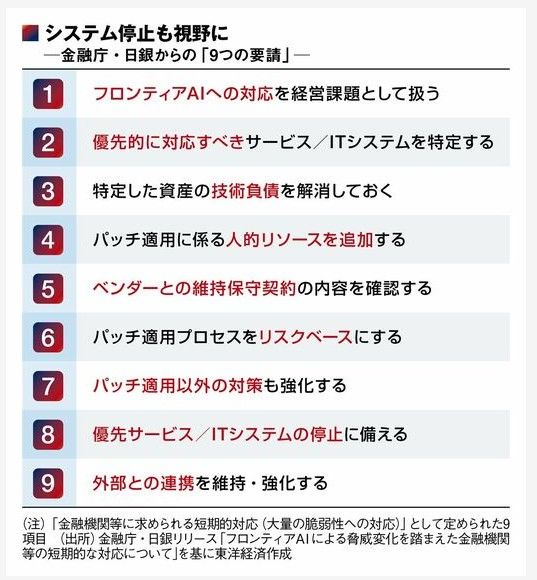
そこに至る攻撃の手法には、脆弱性を突かれて侵入されるケースもあれば、ID・パスワードを窃取されて侵入されるケースなどさまざまある。こうした脅威への対策を講じるため、5月に「AI脅威に対する官民連携会議」の作業部会を立ち上げ、「金融機関に求める短期的な対応」を取りまとめた(下図)。この短期的な対応については、金融庁と日本銀行がすべての金融機関に取り組みを進めるよう要請している。
――金融機関の対応は進んでいますか。
作業部会として金融機関の取り組みを点検・把握しているわけではないが、「技術負債の解消」を進めていくことへの意識が大きく変わったのは間違いない。これまでは、サポート切れのソフトウェアでも、「安定稼働していれば触りたくない」「ネットに直接つながっていなければサポート切れの製品でも問題ない」という考え方があった。



※ログイン後、コメント入力が可能です。