



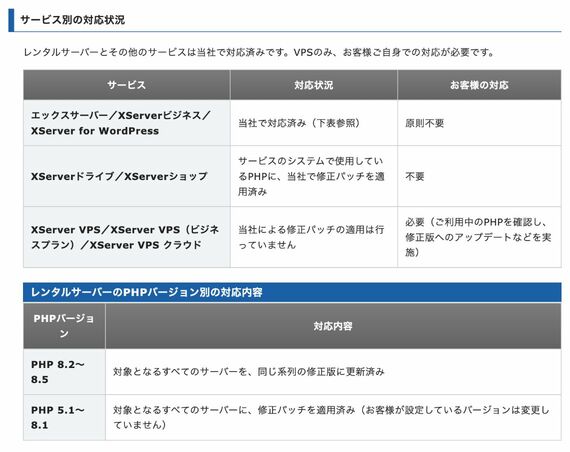
「インフラを自前で持たない」と割り切り、プラットフォーム側に運用を丸ごと委ねていたことこそが、結果として最高水準のセキュリティ対策として機能したのです。
「持たないこと」は、逃げではなく最大の自衛である
ゆで太郎が選んだ「個人情報を持たない」というスタンスと、レンタルサーバー利用者が享受した「サーバーの保守責任を持たない」という恩恵。アプローチは異なりますが、この2つの事例が教えてくれる教訓の本質は、まったく同じ場所にあります。それは、「自前で守り切れないものは、最初から持たずにプロに任せるのが最強のセキュリティである」ということです。一方、その相手をどうやって選ぶか、自称する「プロ」のレベルをどう判断するかという点が今後の課題になりますので、もしあなたがPHPの騒動に巻き込まれなかったとしても、まわりの企業がどのようにそれを乗り越えていったのかという点をウォッチしておくといいでしょう。
DX(デジタルトランスフォーメーション)という言葉が独り歩きし、あらゆるデータを集め、自前で立派なシステムを構築することばかりが推奨される風潮があります。しかし、テクノロジーの進化と同じスピードで、サイバー攻撃の手口も高度化・自動化しています。専門知識を持たない非IT企業が、単独でそれらの脅威に対抗し続けるのは、もはや構造的に不可能です。だからこそ、これからの時代に求められるのは「足し算のIT」ではなく「引き算のIT」なのかもしれません。
連絡先、生年月日といった個人情報、行動履歴や個人を特定可能な個人データも、今後は常に「なぜそれが必要なのか?」を念頭に、本当に取得すべきかどうかを考える必要があるでしょう。システムも同様で、レンタルサーバーやSaaSといった、カスタマイズなどに制限はあれど、ある程度運用をプロに任せられる手法を選択することに大きな意義が出てきています。
・自社でわざわざサーバーを立てて管理しているその仕組みは、安全なSaaSに置き換えられませんか?
・「念のため」という理由だけで、誰も見直さない個人情報リストが社内サーバーに放置されていませんか?
抱え込むのをやめ、手放す勇気を持つこと。世はまさに大漏洩時代。システムの脆弱性に起因する、情報漏洩という終わりのない脅威から自社と顧客を守る、現実的でスマートな防衛策であることを意識してみてください。




※ログイン後、コメント入力が可能です。