

1/2 PAGES
企業を狙ったサイバー攻撃が相次いでいる。いま何が起きているのか、これからどうなるのか、そして政治に何ができるのか。初代のサイバー安全保障担当相を務め、現在は自民党の国家サイバーセキュリティ戦略本部長として「サイバー有事前夜」と警鐘を鳴らす平将明衆議院議員に聞いた(全3回)。2回目は、企業と政府はどう備えるべきかについて。
――GMOインターネットグループの「お名前.com デスクトップクラウド」が不正アクセスを受け、利用者のFX取引口座が不正に操作される被害も出ました。攻撃者は同社に約80億円を要求しました。この事案をどうみていますか。
まず整理すべきは、今回の事案が「サイバー犯罪」なのか、それとも「サイバー安全保障」の問題なのか、ということだ。GMOが政府に求めた能動的サイバー防御は、基本的にはサイバー安全保障の領域の措置だ。
ただ、サイバー犯罪とサイバー安全保障の境界線は、だんだん曖昧になってきている。例えば、2023年に名古屋港で起きたランサムウェア(身代金要求型ウイルス)攻撃では、3日間ほどコンテナの搬入・搬出作業が止まった。ロシア系のハッカー集団による攻撃とされているが、こうした攻撃の背後に国家がいれば、サイバー安全保障の問題にもなってくる。
――GMOのように攻撃を受けた企業は、どう対応すべきでしょうか。
まずは警察への相談だ。そのうえで、どのような攻撃を受けているのかという情報を、政府の国家サイバー統括室(NCO)にもぜひ共有していただきたい。
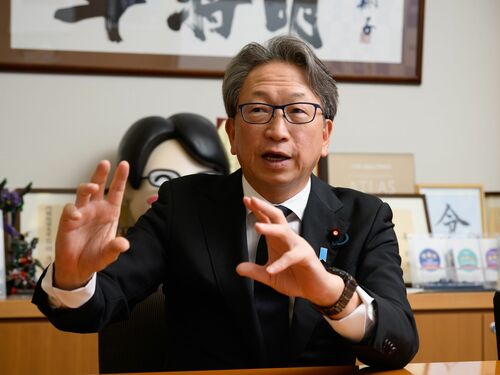
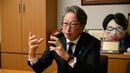
平将明(たいら・まさあき)/1967年生まれ。89年早稲田大学法学部卒業。会社勤めを経て実家の青果仲卸会社の社長に就任。2005年衆議院選挙で初当選(当選8回)。24年デジタル相兼サイバー安全保障担当相として初入閣。25年から現職。(撮影:今祥雄)
――GMOは政府に「能動的サイバー防御」(政府が攻撃元のサーバーに入り込み、無害化する措置などを含む)の実施を要請しました。
この記事は有料会員限定です
残り 2667文字