


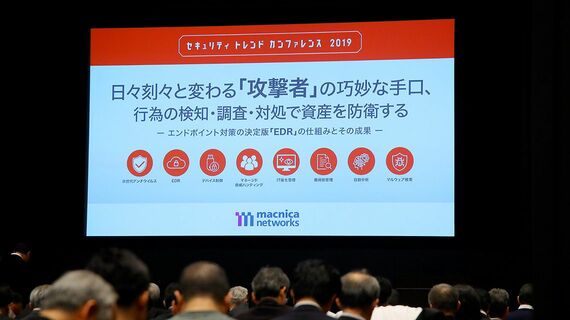
主催:東洋経済新報社
協力:マクニカネットワークス
基調講演
サイバーセキュリティ政策の最前線
総務省
サイバーセキュリティ統括官
竹内 芳明氏
今年から超高速5G通信網導入が始まり、あらゆるものがインターネットにつながるIoT化は、さらに加速される。そこで収集される膨大なデータを使って社会課題を解決する新しい経済社会を目指す政府方針「Society5.0」には、安全なデータのやりとりを可能にするサイバーセキュリティが欠かせない。
政府はサイバーセキュリティ戦略本部を設置して施策を進めるが、そのカギを握るのが、業界横断、官民一体の取り組みだ。そこで、2018年にはサイバーセキュリティ基本法を改正。サイバーセキュリティの確保に資する情報について、守秘義務等を課して共有する「サイバーセキュリティ協議会」が創設される予定だ。
総務省
大臣官房審議官(国際技術、サイバーセキュリティ担当)
泉 宏哉氏
16年には、世界中で多数のIoT機器が乗っ取られ、それを踏み台にISPのDNSサーバーに大規模攻撃する事案も発生したことから、政府はウェブカメラやルーターなどのIoT機器の対策にも注力。容易に推測されるパスワードを入力することなどにより、サイバー攻撃に悪用されるおそれのある機器を調査して、利用者に適切なセキュリティ設定を促す注意喚起も実施する。
総務省の竹内芳明氏は「弱いところが狙われるので、その対策を着実に進める」と話す。また、個人情報漏洩も大量流出が増えていることから、企業価値向上のために経営層が積極的に取り組む必要を強調。総務省の泉宏哉氏は「ガバナンスをめぐる議論は、システムのレイヤーを意識して整理する必要がある」と話した。
課題解決講演
攻撃者の狙いはエンドポイントに在り
~標的型攻撃による実被害を最小限に留め、企業資産を守るための対策とは~
営業統括部
サイバーセキュリティ第1営業部 第3課
中島 卓氏
世界の最新のセキュリティ対策ソリューションを提供し、日本企業を狙う攻撃を日々解析しているマクニカネットワークスの中島卓氏は、日系グローバル企業を狙った標的型攻撃(APT)の事例を紹介した。
この会社は、日本の本社のアクティブ・ディレクトリで不自然なインターネット接続を把握したことから調査を依頼。マクニカでは、端末の危険な活動を発見して知らせるEDR(エンドポイント・ディテクション・アンド・レスポンス)ツールを導入して、攻撃者がWindows標準コマンドを操作していることを突き止めた。
侵入当初の攻撃の痕跡は消されていたが、米CrowdStrike社の脅威ハンティングチームの専門家が攻撃者の用いるWindows標準コマンド履歴の時系列などから攻撃者の特徴を判別した。
中島氏は、セキュリティの甘い海外拠点から侵入されたとする見方を示し「攻撃の手口は巧妙化していて、いったん侵入されると、攻撃には気づきにくい。従来のマルウェアなどのファイル発見に依存する対策には限界があり、エンドポイントの振る舞いを網羅的に可視化し、専門家の目で検知する仕組みを使い、端末から端末への感染が広がる前に、迅速に対応できる対策が重要性を増している」と強調。「1番漏れたらまずい情報が、1番漏れたらまずい相手に漏れた場合の影響を整理してセキュリティ対策を」と訴えた。
デモ・ソリューション講演
【デモンストレーション】実際の画面から読み解くEDRを利用した検知/対処とは
技術統括部
第6技術部 第2課
井形 文彦氏
マクニカネットワークスの井形文彦氏は、過去観測した標的型攻撃の攻撃手法や、EDRのデモを紹介した。
紹介した1つ目の標的型攻撃のケースでは、関係者を装ったワードファイルを添付したメールが最初に送られてくる。ワードファイルを開いて、マクロを有効化すると、外部からマルウェアをダウンロードして、OSが日本語環境かをチェックし、日本語環境以外なら攻撃を停止。日本語環境なら、遠隔操作ツールを生成・実行し、侵害を行う。
2つ目のケースではメールに添付されたワードファイルのマクロを有効化すると、Windowsの標準コマンドを利用して実行ファイルと悪性のDLL(動的リンクライブラリ)ファイルを書き出す。実行ファイルは見かけ上の問題がないが、悪性DLLを読み込むことで侵害を行う。最終的には、端末上に存在するドキュメントファイルの摂取を行う。
CrowdStrike社のEDR(Falcon)を利用したデモでは、プロセスツリーを利用してインシデントの調査を実施。プロセスの詳細を可視化して、コマンドラインの内容や、プロセスが保存したファイル、実行したファイル、注入されたレジストリを調査できることを示し、感染した端末を隔離したうえで、リモートから問題部分を削除する操作ができることを説明した。
特別講演(事例講演)
組織におけるリスク管理としての情報セキュリティ
-組織内CSIRTの視点から-
~組織で取り組む脅威の検知と対応~
社長室情報企画部
専任部長/Taisei-SIRTリーダー
北村 達也氏
建設業においては、設計図、工程表など、工事関係者で共有する情報の管理が重要となっている。大成建設の北村達也氏は、情報管理における情報セキュリティのリスク構造が「ミスをなくせば防げるものから、回避できない損害において被害を最小限に抑えるダメージコントロールが必要なものに変わった」と述べ、迅速にインシデントに対応するチーム「CSIRT」の重要性を訴えた。
CSIRTは「難しいものではなく、有事の際に、意思決定できる人、技術的に対応できる人を招集するルールを決め、確実に動けば十分」と説明。同社チーム「Taisei-SIRT」は「消防団のように有事に集まる仮想的組織」として、情報部門のリーダークラスで構成。全社的なリスク対応における緊急時マネジメントを担うCRO事務局に参加するIT部門長の指示でTaisei-SIRTがインシデント対応に当たることを社内規程で明確にした。
また、平時の準備の大切さも強調。サイバーリスクに対し、同社は多層防御とログ分析で対応してきたが、2016年よりEDRやクラウド型資産管理ツール等を導入して、端末の状況をつねに把握し、社外にある端末への攻撃を止められるようにエンドポイントの見える化を進める。また、高い士気でインシデント対応に当たるには「ビジョンをみんなで理解、共有する必要がある。手順書を超えた判断をするには、経験と、それを補う教育、訓練、演習も大事」と語った。


