



最近のフィッシング詐欺は、見抜くことができないほどに巧妙です。かつてならば不自然だった日本語も、生成AIや高度な翻訳ツールにより、非常に自然になりました。そのため、「見分けてやろう」という考え方を捨ててください。SMSやメールで届く情報に書かれたURLは、正規のメールであってももうクリックしないことをお勧めします。万が一「いますぐ対応しないとあなたの資産がゼロになる!」というような脅しが書かれていたとしても無視。もし心配なら、そのメールが名乗る金融機関などのウェブサイトを直接開き、おなじような注意が書かれていないかを確かめましょう。
ここまで踏み込めば、今回の大臣発言の真意が読み解けるのではないでしょうか。これらはすべて、利用者自身にしか対策ができないことです。その意味では、本発言はこれ以上なく“正しい”と思いました。ただし……。
大臣発言は“間違っている”?
問題は、これらが利用者自身への対策としてはこれ以上なく正しいにもかかわらず、これができないサービスが多いということにあります。
例えば、多要素認証に対応していないサービス。これは意外と多く、特にECサイトでは気軽にログインし、気軽に操作してほしいがために、安全性が高まるにもかかわらず、ログインに手間がかかる仕組みを取り入れてきませんでした。
加えて、フィッシング詐欺対策として、一番シンプルなのは「本物が出すSMSやメールにはURLを一切書かない」という方法があるにもかかわらず、それを行わないこと。サービス運営者自身がフィッシングのメッセージを把握していない証拠とも言えるでしょう。
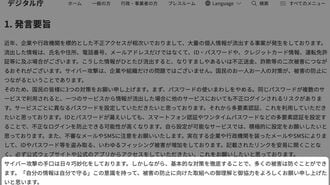
むしろ、サービス運営側こそが、「自分の情報は自分で守って」と思っているのではないでしょうか。多要素認証をはじめ、サービス運営側がセキュリティを高める仕組みを用意しなければ、「自分の情報は自分で守」ることすらできません。今後はそういったセキュリティ意識の低いサービスは淘汰されていくと思ってはいますが、使ってみなければ分からないことが多く、利用者の努力だけではなんともしがたいというのが実情です。
その意味では、今回のデジタル大臣の発言はむしろ「これらのことを利用者が対応できるサービスにせよ」という、サービス提供側、経営者に向けた発言ととらえてほしいと思います。特に、多要素認証にさえ対応していれば、利用者がパスワードを使い回していたとしても、ログインが成功しないため不正アクセスを防ぐことができます。フィッシング対策に関しても、企業がフィッシング対策の情報をしっかりと発信することで、業界全体が良くなっていくはずです。
日本においては25年以降、証券会社の口座を狙った不正アクセスや乗っ取りによる不正取引が激増しましたが、官民、そして業界全体がセキュリティ対策と利用者の意識向上を行った結果、いまでは件数、被害額も減ってきています。これこそが、「自分の情報は自分で守る」という姿ではないでしょうか。



※ログイン後、コメント入力が可能です。