


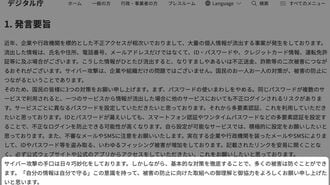

実は、これは多くのセキュリティ識者が必ず伝えている、個人でできるITセキュリティ対策の基本のキ、そのものです。これをして「自分の情報は自分で守る」ということを伝えたとしたならば、大臣の真意はしっかりと伝わったはず。個人的には、デジタル大臣がこのような基本を述べ、国民に対してその重要性をアピールしたというのは隔世の感があります。
大臣発言はこれまで以上に踏み込んだ“正しい発言”だ
少しだけ、この3つの基本を深掘りしていきましょう。
まずは「パスワードの使い回しをやめること」。これはかなり昔から伝えられていることで、もはや「パスワードは秘密のものではない」という前提に立ったものです。もしあなたがどんなに長くて複雑なパスワード文字列を設定していたとしても、どこか1つの“セキュリティ対策の甘いサービス”があったとき、そこからパスワード文字列そのものが流出してしまう可能性があります。
その時、もし全てのサービスで同じパスワードを使っていると、何も落ち度のない、強固なセキュリティを施したサービスであっても、正しいIDとパスワードの組を使い、正規にログインができてしまいます。そのため、10年以上前から「パスワードの使い回しをやめましょう!」と声高に叫ばれていましたが……それ、あまりにもきれい事過ぎると思いませんか?
私たちは既に、100以上のサービスを利用しているはずです。それをすべて異なるパスワードにするというのは、あまりにも非現実的です。そのため、次の「多要素認証を設定すること」を強くお勧めしたいと思います。
多要素認証とは、パスワード以外の「もう一つのもの」を使って、あなたがあなたであることを証明する仕組みです。パスワードというあなたの記憶にしかないものは、もはや情報漏洩事故多発により誰もが知るものとなってしまいました。ならば、あなたしか持ってないものを持っているかどうかで、あなたを証明すればいいというのが基本の考え方です。
あなたしか持っていないものと言えば、例えば「指紋」や「顔」といった生体情報だったり、「スマホ」などのあなたがいつも持っているもの。パスワードともう一つのものがなければログインできないようにすれば、第三者が不正にログインできなくなります。多くのサービスが多要素認証を設定可能になっていますので、ぜひ、積極的に使って下さい(今回は触れませんが、パスキーやパスワード管理ツールの利用も◎です)。
さらに、フィッシング詐欺対策という、あなたにしかできないことこそがいまや最重要です。かつてはコンピューターウイルス対策にお金を払っていましたが、いまやフィッシング対策にお金をかけるべき、と思うほど。難しいのはその対策は、あなた自身に投資を行い、いろいろな情報を得る必要があることです。つまり「時間」を割いてほしいのです。



※ログイン後、コメント入力が可能です。