



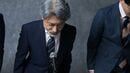
2022年7月2日未明に起きたKDDIの大規模通信障害(サイバー攻撃ではなく設備の障害)では、翌3日の記者会見に髙橋誠社長が自ら臨み、経緯を説明しました。
記者の技術的な質問にもよどみなく答える姿はSNSで話題になり、「どの質問にも的確に返されていて良い社長会見でした」といった声が寄せられたとマイナビニュースは伝えています。技術に明るいことが好感を呼んだのは確かですが、発生の翌日にトップが表に出て、質問から逃げずに答え続けた点が信頼につながったと言えるでしょう。
サイバー攻撃の例では、2019年3月にランサムウェア(身代金要求型のウイルス)の被害を受けたノルウェーのアルミ大手、ノルスク・ハイドロがよく知られています。40カ国、約3万5,000人の従業員に影響が出るなかで同社は身代金を払わないと決め、オスロの本社で毎日記者会見を開いてウェブ中継で質問に答え、Facebookでも状況を更新し続けました。マイクロソフトによると、この透明性のある対応は専門家から称賛されました。
なぜ「最初の24時間」で評価が決まるのか
被害の公表直後は、分かっている事実が少ないのに世間の関心だけが一気に高まる時間帯です。会社が何も言わなければ、その空白は臆測やSNSの書き込みで埋まりやすく、あとから正確な情報を出しても最初の印象をくつがえすのは簡単ではありません。
かといって、急いで出した情報が間違っていれば、それ自体が信頼を損ないます。総務省が発出している「サイバー攻撃被害に係る情報の共有・公表ガイダンス」では、第1報や調査の途中で不確実な情報を確定情報のように伝えることは誤解を与えると指摘しています。
同ガイダンスでは、第1報で「機微な情報漏洩の被害はない」と公表したものの、その後の調査で漏洩が判明したケースも紹介されています。「被害はありません」と言い切って早く安心させたい気持ちは分かりますが、その一言があとで撤回されると、会社の発表全体が疑われかねません。



※ログイン後、コメント入力が可能です。