


複雑化・属人化がもたらす「セキュリティ運用」の限界
サイバー攻撃が高度化する現代、多くの企業がセキュリティ投資を拡大し、さまざまな対策ツールを導入してきた。そうして防御を固めてきた裏側で、セキュリティ運用の現場では、そのしわ寄せともいえる事態が生じている。
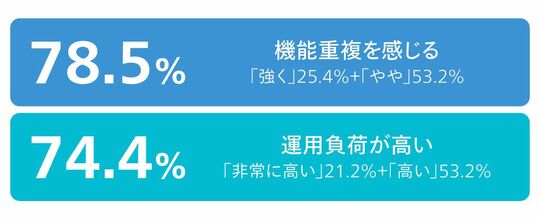
それを示すのが、TD SYNNEXが行った調査だ(※)。それによると、取り入れてきた対策そのものには、74.4%の企業が「投資効果に満足」していると回答した。一方で、75.4%の企業がセキュリティ運用に「疲弊感や限界感を感じている」というのだ。
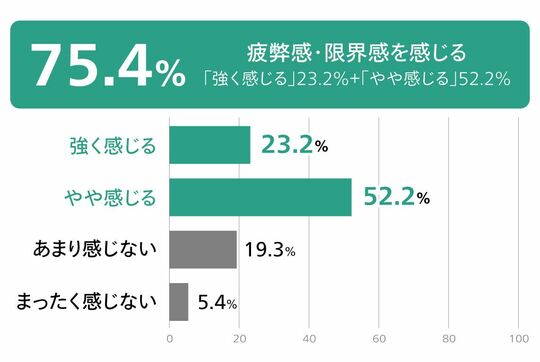
「私たちは長年、サイバー攻撃対策の強化を重視してきました。しかし今回の調査から見えてきたのは、課題が防御不足から『運用限界』に移行している実態です。もはやサイバー脅威そのものだけでなく、脅威に対応し続ける企業側の体制も経営課題になっているのです」。TD SYNNEX代表取締役社長の國持重隆氏は、この結果が示す深刻さをこう語る。
ではなぜ、この「セキュリティ疲れ」ともいえる事態が、運用現場で起きているのか。大きな要因は、セキュリティ運用の複雑化にある。
セキュリティで保護すべき領域は多岐にわたり、多くの企業ではこれまで、対象ごとに適した製品を取り入れてきた。その結果、防御力は向上した一方で、管理画面の分散や機能の重複が発生し、運用の難易度を高めている。
「主な保護対象には、人、端末、ネットワーク、データ、クラウドの5つがあります。それぞれの領域を守る専門の製品に加え、それらを包括的に管理できるツールを入れると、それだけで6つの製品が必要です。
すると、担当者は6つの異なる製品を覚えなければならなくなります。1人の担当者がすべてを把握するのは非常に難しく、人数をかけて対応せざるをえません。
さらに、各製品がカバーする領域が広がる中で機能が重複し、『重なっている領域はどちらの製品で運用すべきか』といったことも考えないといけなくなる。こうした運用の複雑さに現場が疲弊している現状が、今回の調査結果に表れているとみています」
加えて、「運用の属人化」もセキュリティ疲れを招く要因だ。前述の調査でも、回答者の87.3%が組織の課題として挙げている。
「領域ごとに個別の製品を導入しても、誰かがそれらを横断的に見ないといけません。そうなると、経験や知識のある人に頼るしかなく、特定の担当者に負荷が集中してしまいます。担当者の経験や勘に頼る運用は、組織として持続可能とはいえません。運用を仕組み化し、誰でも一定レベルで対応できる環境づくりが必要です」
「100%は防げない」、セキュリティはBCPとして捉える
つまり、課題の本質は投資やツールの不足ではなく、限られた人員で効率的に運用する仕組みが追いついていないことにある。
この「運用限界」を打破するにはどうすればいいのか。國持氏は、企業の組織体制における意識の改革が不可欠だと話す。
「最近の大企業への攻撃でも明らかなように、サイバー攻撃による被害は、事業全体の停止やブランドの毀損など、企業価値を根底から揺るがします。企業経営者は、セキュリティをIT部門だけの課題としてではなく、全社の事業継続計画(BCP)の一環として捉えることが重要です」
そこで國持氏が経営層に対して提言するのが、「攻撃を100%防ぐことは不可能」という前提に立つことだ。攻撃を受けた際に「どこが攻撃されたか」「原因は何なのか」を追及するのではなく、「迅速に復旧し、事業を継続させること」に全力を注ぐべきだとする。
「例えばメールに添付された不審なファイルを開いてしまった際、多くの現場では、まずそのメールの駆除に力を注ぎがちです。しかし実際には、開いた時点ですでに社内のサーバーなど別の場所に侵入が広がっているケースが少なくありません。メールの対応だけに気を取られていると、本当に対処すべき場所を見落とし、被害が拡大してしまいます」
だからこそ重要なのは、領域ごとに個別最適な「点の対策」を追加するのではなく、全体の状況を俯瞰する「面の運用」を実現することだと、國持氏は強調する。
「エンドポイント(PC)、ネットワーク、クラウドに分散した情報を統合し、有事には『何から手をつけるべきか』という優先順位をつけて対応ができる基盤が、これからのセキュリティ運用に求められます」
この「面の運用」の実現には、情報を分析してリスクを判断することが欠かせない。そこで期待されるのが、AIの活用だ。
ノイズを排除し、緊急度の高い脅威を絞り込む作業はAIの得意領域だ。膨大な分析をAIが高速処理すれば、人間は重要な意思決定に集中でき、担当者の負荷も大きく減らすことができる。
「人は意思決定やリスク判断を担い、AIはその『支援役』となる。このように人とAIが役割分担することで、高品質な運用を実現することができるはずです」
「本当に対応すべき脅威に集中できる」運用体制をつくるために
こうしたセキュリティの「面の運用」とAIの支援によってセキュリティ疲れを解消する製品として、TD SYNNEXが提案するのが、ブロードコム社が開発した統合セキュリティ運用基盤「Symantec CBX」だ。
Symantec CBXは、エンドポイント保護、EDR(Endpoint Detection and Response)、データ保護、クラウドやWebアクセスの安全性を確保するWebセキュリティ機能が、1つの製品として一元的に管理できるように統合されている。特徴は、AIによって脅威を可視化し、具体的な対処手順を提案する機能を備えていることだ。
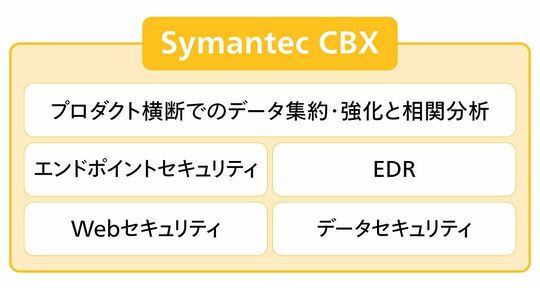
「攻撃がどこから来てどのネットワークを通り、すでにここまで来ている、といった状況が、誰にでもわかる形で可視化されます。そのうえで、現時点で最優先に対処すべきことをAIが提案してくれるので、被害の拡大を抑える対応を迷わずに進めることができます。限られた人員でも、本当に対応すべき脅威に集中できる運用環境を実現できることが大きな価値です」
また、Symantec CBXの基盤には、セキュリティソフトの老舗であるシマンテックが長年蓄積してきた膨大な脅威データや検知のノウハウが実装されている。近年、攻撃者が過去の古い攻撃を復活させて使用するケースも見られるが、そうした手法で攻められた際にも、データの蓄積があるシマンテックの強みが生かせるという。
TD SYNNEXは、ブロードコム社のセキュリティ製品における国内総代理店というユニークなパートナーシップにより、メーカーの立ち位置でマーケティング・販売活動からアフターサポートまでを担う。単に海外製品を国内に提供するだけではなく、日本企業の商習慣や運用要件に合わせた提案・展開が可能。全国の販売パートナーとの連携を通じて、製品の導入から日常の運用に至るまで、ユーザーが安心して使い続けられるよう支援する。
「セキュリティはコストではなく、事業成長と企業価値を支える経営基盤です。海外では、キャッシュフローと同じくらい重要な経営テーマとしてセキュリティが位置づけられています。自社のセキュリティを防御の視点だけではなく、持続可能な運用という視点からぜひ見直していただきたいです」と國持氏は力を込める。
セキュリティの運用は、もはや現場だけの問題ではない。サイバー攻撃被害が後を絶たない今、運用現場を疲弊させる「点の対策」から脱却して「面の運用」へ移行し、AIも活用した持続可能な運用を実現することが、確かな体制を構築するカギとなるだろう。


