サイバーレジリエンス強化の重要性
サイバーレジリエンスは「システムが、不利な状況、ストレス、攻撃、あるいは侵害に対して、予測し、耐え、回復し、適応する能力」(NIST=米国立標準技術研究所)と定義される。サイバー攻撃の被害に遭った状態を前提にしている点で、「着目すべきは、システムへの侵害を防ぐことを目的とする他のサイバーセキュリティ対策とは一線を画し、侵害や被害を受けた状態を前提としている点です」(西賴氏)。
インフラストラクチャー・ソリューションズ営業統括本部
SRP営業本部/事業推進担当部長
西賴 大樹 氏
壊滅的なサイバー攻撃の被害から、ビジネス基盤のデジタルサービスを再始動させるには、データを修復、プラットフォームを復旧して、アプリケーションを再稼働させる必要がある。しかし、ランサム(身代金)を確実に得ようとする攻撃者は、その復旧の起点となるバックアップデータを最初に狙う傾向を強めている。「当社が実際にインシデント発生時の復旧支援サービスを提供したお客様企業を見ると、そのほぼすべてが、プライマリー(本番)環境に壊滅的被害を受ける数時間から数十時間前にバックアップを攻撃されている。ゆえに、バックアップ環境の強靱化がレジリエンス強化における必須要件になってきている」と西賴氏は語る。
金融資産を守るために生まれた実践的テクノロジー
パソコンの受注生産・直販方式で知られたデル・テクノロジーズは、ハードウェア・OS・管理ソフトを一体的に設計した専用ストレージ機器のアプライアンスストレージをはじめ、プラットフォーム用インフラも幅広く提供。また、レジリエンスの向上のために、レジリエンス体制整備のコンサルティング、脅威の検知・分析・初動対応を代行するMDR(マネージド検知・対応)サービス、サイバー攻撃被害からの復旧機能の構築・運用を支援するインシデント対応・復旧といったサービスをも手がけている。その中でも高い評価を受けているのが、レジリエンス向上を支援するテクノロジーだ。
デル・テクノロジーズがレジリエンス分野に参入したのは2015年。きっかけは、後にデル・テクノロジーズも参画を許された米金融業界のレジリエンス標準の策定・認証団体「シェルタード ハーバー」設立の契機となった、同年実施の米金融業界での官民合同サイバーセキュリティ演習だった。この団体が設立されたのは当時、映像コンテンツ企業が壊滅的被害を受けた事案を反映した官民合同の金融業界サイバーセキュリティ演習の結果が厳しいものだったことから、対策の必要性が認識されたためだ。その演習を経たグローバル大手銀行からの要請を受け、デル・テクノロジーズは同行と共同で、金融資産をつかさどるデジタルデータを守るレジリエンス対策のアーキテクチャーを開発。このアーキテクチャーをベースに、翌16年、サイバーレジリエンス製品の一般発売を開始した。「こうした経緯で生まれたデル・テクノロジーズの実践的なレジリエンスのテクノロジー『PowerProtect Cyber Recovery(パワープロテクト・サイバー・リカバリー)』は、2700社超に導入されている」(西賴氏)。
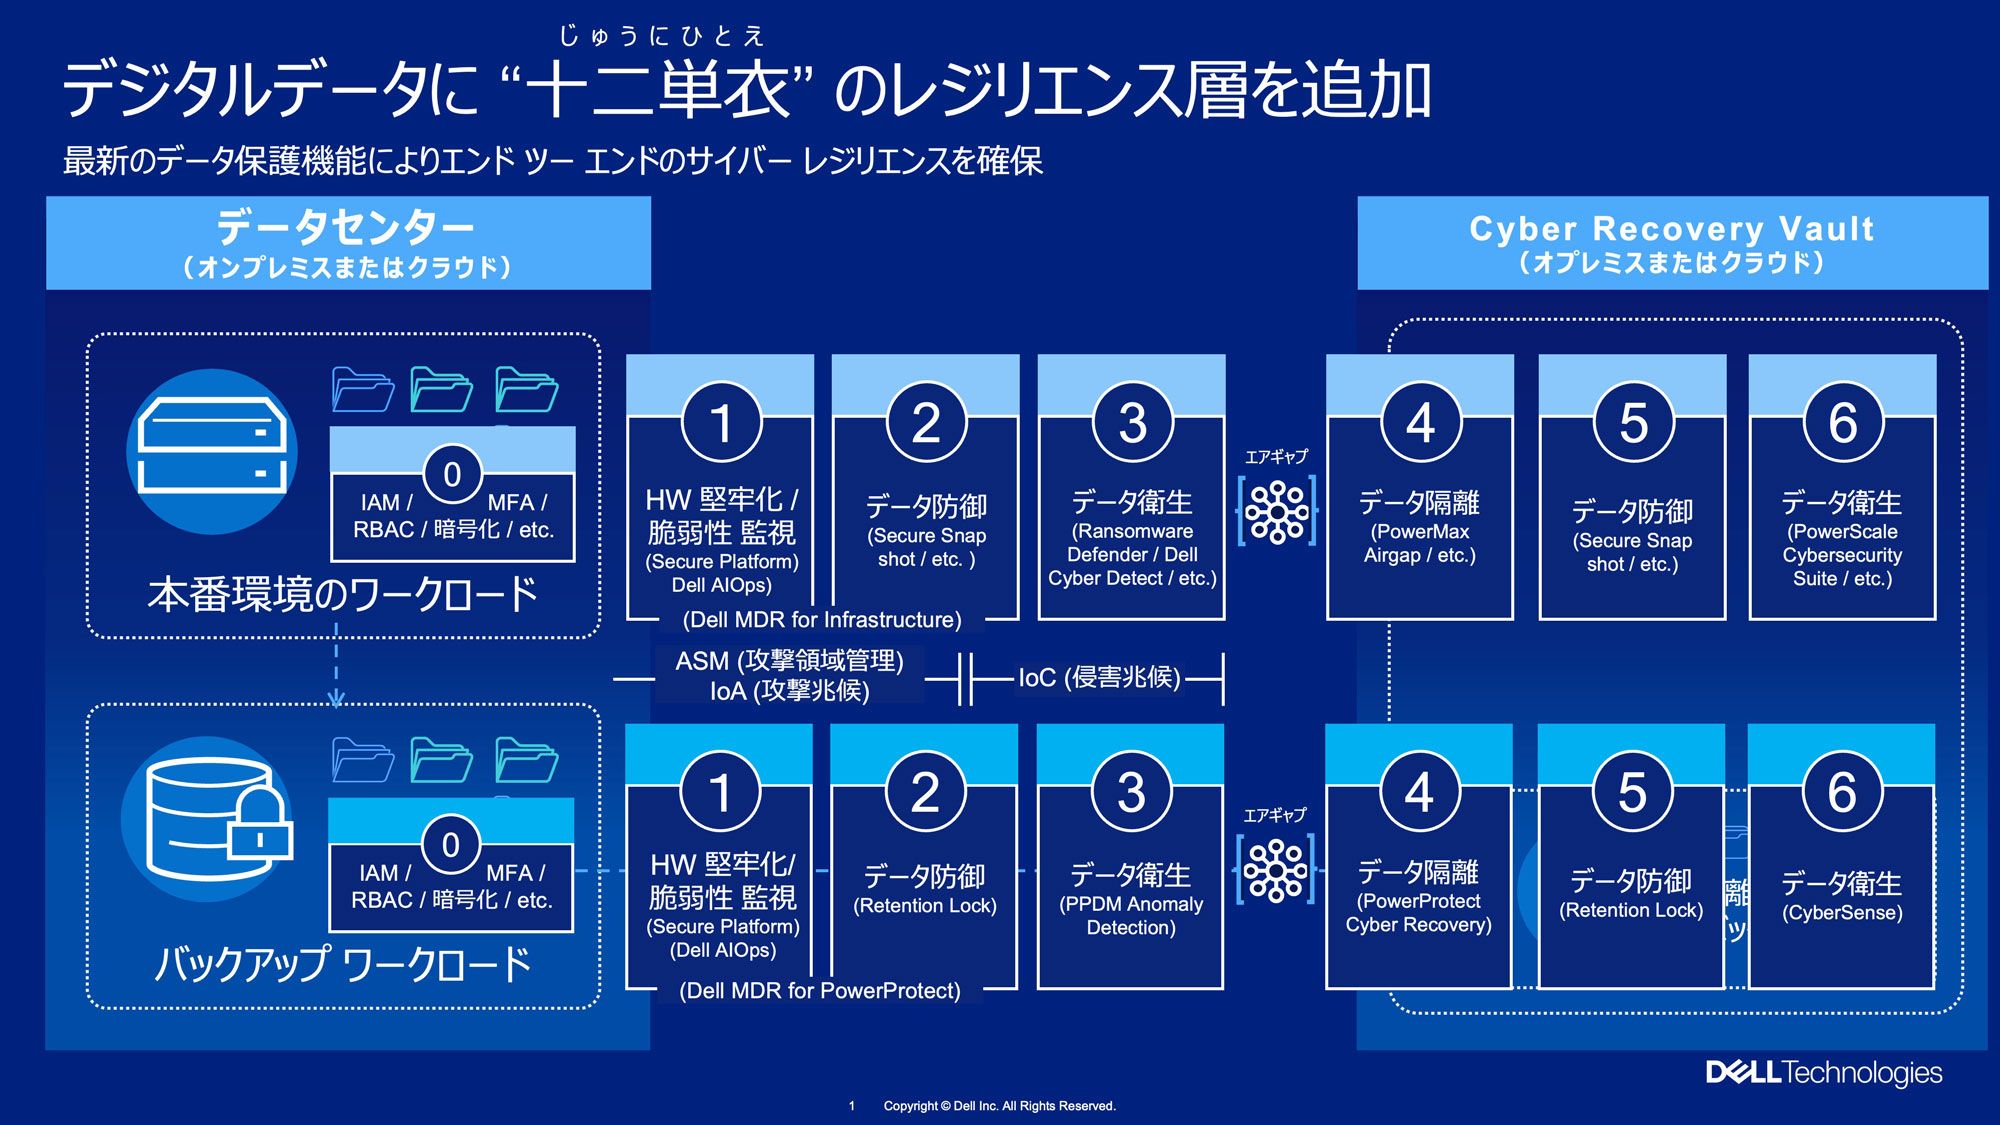
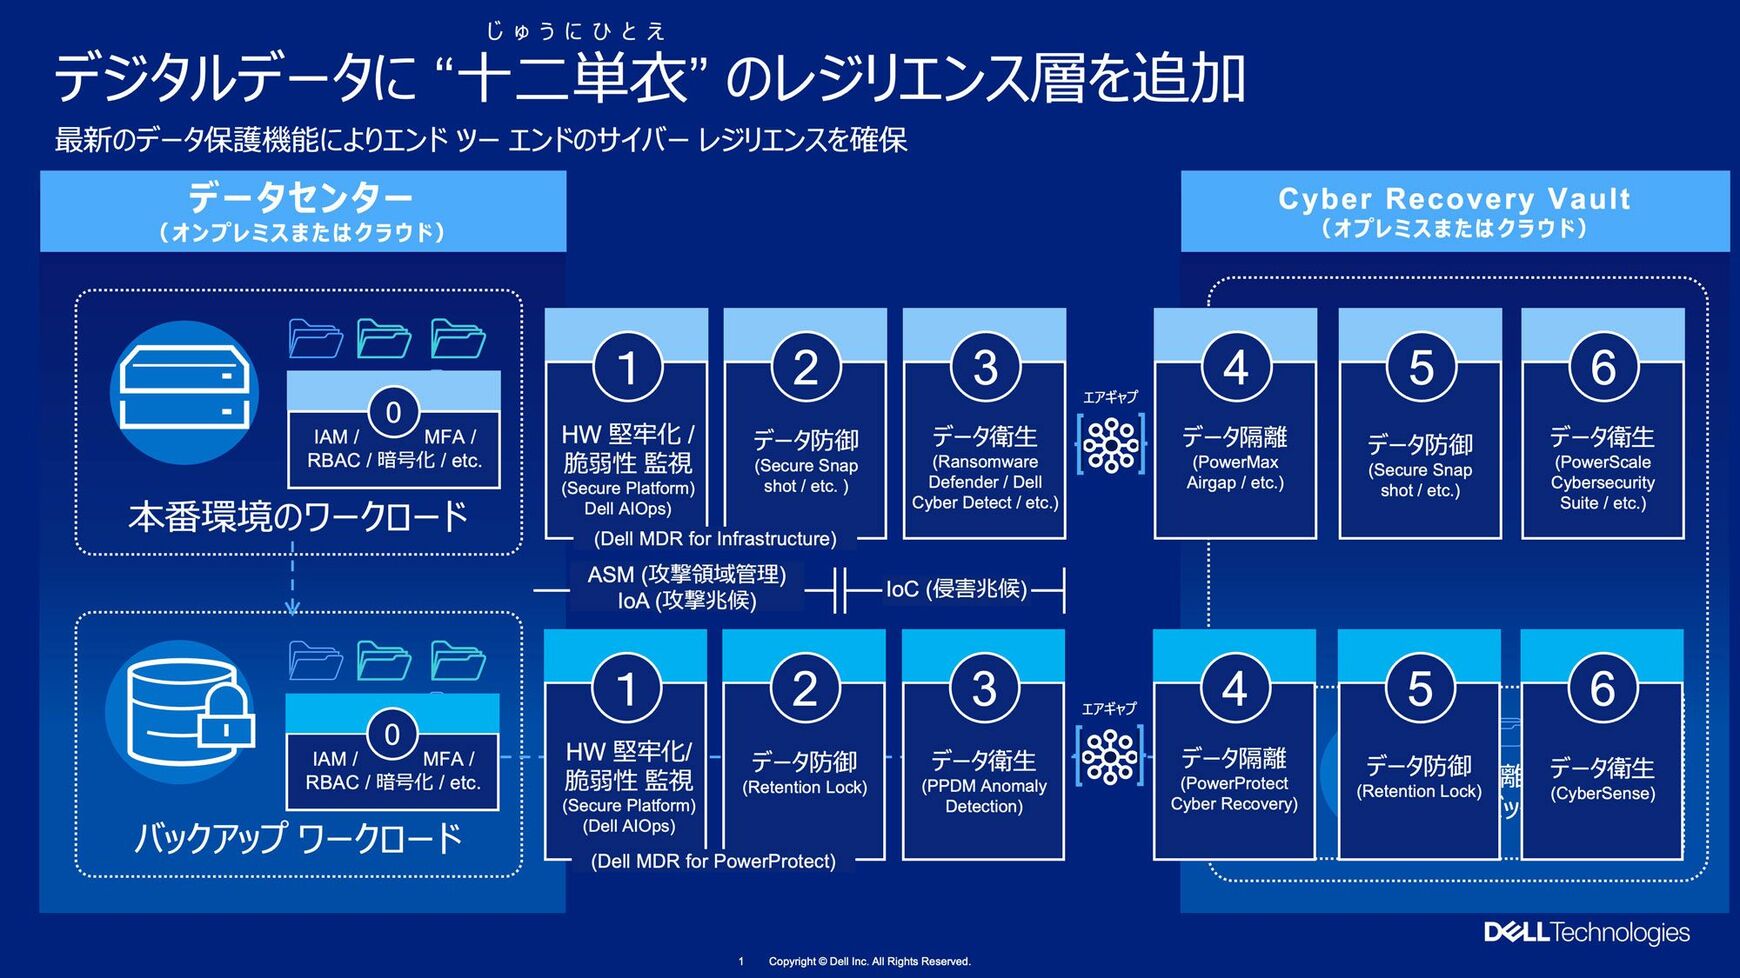
その特徴は、イミュータブル(不変な状態)加工を含めたデータへの攻撃を防ぐ「防御」、データの健全性を保つ「衛生」、データストレージをネットワークから切り離された環境に置くエアギャップの仕組みによって、データをオフライン状態に保つ「隔離」――といった多層的な仕組みにある。同ソリューションでは、オンライン状態にあるプライマリー環境のデータやバックアップデータを、「ハードウェアの堅牢化」「データ防御」「データ衛生」の3層で保護する。さらに、通常のバックアップとは別に、コピーしたバックアップデータを、オフライン環境に「隔離」されたストレージにも保管し、隔離されたデータにも「データ防御」と「データ衛生」を施す。この多層化された仕組みはバックアップだけでなく、プライマリー環境のデータ向けにも現在提供している。プライマリー環境に6層、バックアップ環境に6層の計12層から成る「十二単衣(じゅうにひとえ)」のレジリエンス層(下図)で、徹底してデータを保護することで、有事に必ず1つは「使えるデータ」を確保する能力を持つのが狙いだ。
レジリエンスには戦略、対応の成熟度も重要
ただし、レジリエンスを構成する要素は、テクノロジーだけではない。「防御に100%はない」ことを前提に、有事を想定した対策・体制を整備する「戦略・プロセス」、有事対応を繰り返し検証し、復旧の担い手の熟練度を高める「実効力・人」の要素も重要になる。
戦略・プロセスのポイントは「被害を受けた後、復旧を果たすべき『合理的着地点』を検討しておくことだ」と西賴氏は強調する。災害復旧であれば、最新のバックアップを使って被災直前の状態に復旧させればいいが、サイバー攻撃の被害では攻撃直前の状態に戻しても、その時点ですでにシステムへの侵入を許している可能性が高いので、再攻撃を受けることになりかねない。また、壊滅状態になったシステムをすぐに完全に元どおりにすることも難しい。「サイバー攻撃の被害からの復旧は、元に戻すことが理想とは限らない。速やかな復旧のためには、まず最低限必要なコア部分、MVR(Minimum Viable Recovery:最小限の機能構成の復旧)を優先すること。そして、新しいクリーンな環境に、システムを再構築することも念頭に含めた復旧プランを検討しておくことが重要」。
また、実効力・人の要素では、対応の成熟度を高めるためのリストア(復旧)演習がカギになる。デル・テクノロジーズの調査では「かなりの頻度」以上で演習を実施している企業は、それ以下の企業に比べて、訓練目標の時間内に復旧できる割合が10~25%程度高い。それに対して、演習を年に1回以下、または実施していないという企業も1割程度存在している。その理由について西賴氏は「よりリアルな演習を念頭に、本番環境のバックアップデータを使ったり、1つしか取っていない場合、そのデータをリスクにさらしてリストア演習をするのは誰しもためらわれるのが当然だから」と指摘する。
同社ソリューションでは、脅威からデータを秘匿させる隔離区画が結果的に生み出される。それは、有事に緊急再起動するための「クリーンルーム」(復旧作業を実施可能な安全な区画)として活用することが可能となる。つまり本番環境から切り離されたこの区画とデータを、本番バックアップを壊すリスクを懸念することなく、リストア演習を行う場所としても活用することもできる。
隔離されたバックアップデータの整備は「自然と演習環境を整えることにつながり、レジリエンス対応の成熟度を高めることにもつながる」と指摘した西賴氏は「十二単衣のレジリエンス層のテクノロジーだけで、確実に復旧させることができるわけではない。レジリエンスは、有事を想定した復旧プロセスの戦略、人の反応力の熟練度を高める訓練とのセットで考えてほしい」と語った。